Ниже учебный пример Cisco IOS для устройства с маршрутизируемым WAN FastEthernet4 и встроенными switchport-портами LAN, например подходящей конфигурации серии 881. Для 1841/2911 имена и типы портов другие: сначала выполните show ip interface brief и сверяйтесь с руководством своей модели. Packet Tracer полезен для обучения, но конфиг нельзя вслепую переносить на работающий офисный маршрутизатор.
Пример подключения
Представим себе, что у нас есть один роутер Cisco. С помощью маршрутизатора мы должны подключить офис с несколькими компьютерами. Для коннекта всех локальных машин будем использовать коммутатор. Fa 4 и Fa 0 – это внешний и внутренний физический интерфейс. Также у нас есть:
- 203.0.113.1 — пример шлюза WAN.
- 203.0.113.2/30 — пример WAN-адреса роутера.
- 192.168.1.1/24 — шлюз локальной сети.

Сеть 203.0.113.0/24 зарезервирована для документации и не предназначена для реального выхода в интернет. В работающей сети замените WAN-адрес, маску и шлюз данными провайдера. На старой картинке могут быть прежние ошибочные адреса; используйте согласованные значения из текста.
ШАГ 1: Подключение к маршрутизатору
Для подключения мы будем использовать вот такой вот кабель, который обычно идет в комплекте со всем подобным оборудованием.
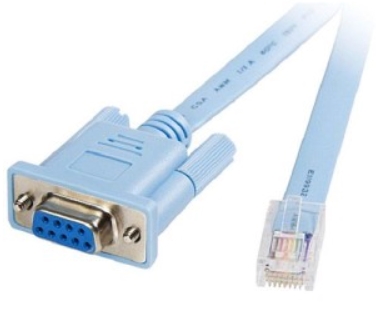
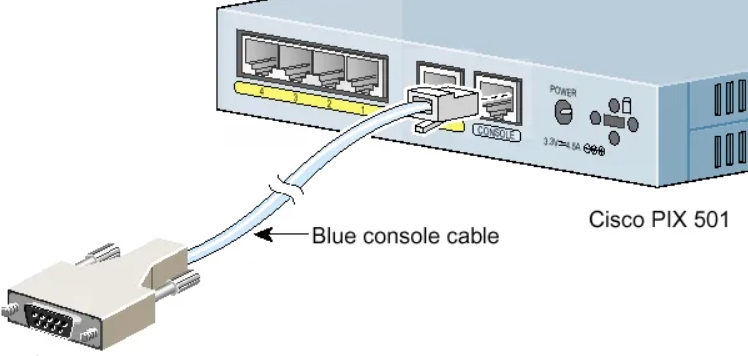
С одной стороны консольного кабеля должен быть COM-порт (RS 232). Подключаем один конец в CONSOLE (может иметь надпись CON) порты.
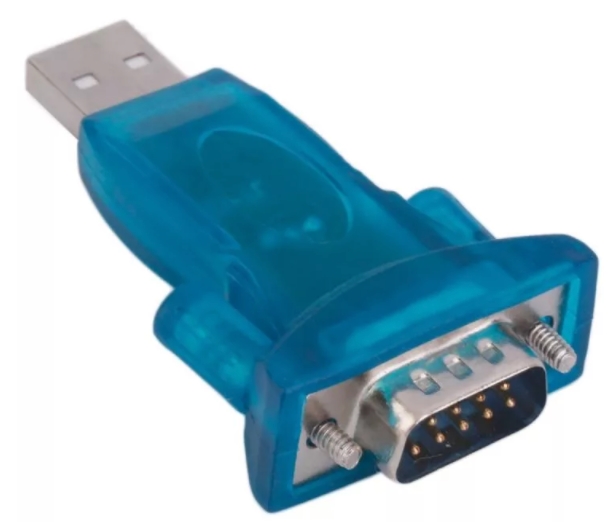
Вы можете столкнуться с проблемой, что у современных компов и ноутов нет подобного входа. Поэтому можно использовать USB переходник.
После подключения загрузите PuTTY. Выберите Serial и реальный COM-порт в Диспетчере устройств. Для многих старых Cisco используются 9600 бод, 8 бит, без чётности, 1 стоп-бит и без управления потоком; параметры конкретной модели проверьте в её руководстве.
И далее нажимаем по кнопке «Open». Если у вас возникли трудности и подключение не происходит, то проверьте в «Диспетчере устройств», какой COM порт используется. Может быть баг, что порт указан не тот. Особенно этот баг проявляется при использовании переходника USB-COM.
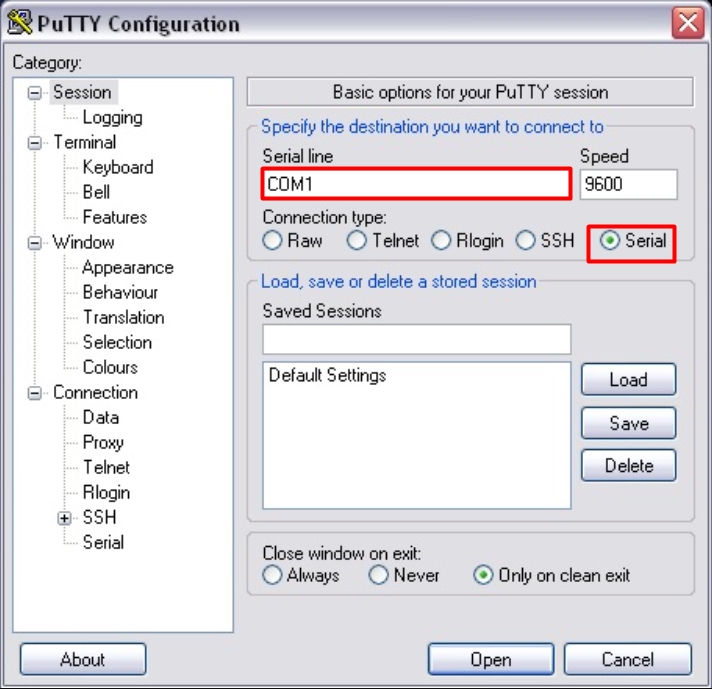
Далее вы должны увидеть приветственную надпись в запрос ввода логина и пароля.
ШАГ 2: Reset настроек
Сброс нужен только для собственного учебного устройства, которое можно вывести из работы. На рабочем роутере пропустите этот шаг: сначала сохраните running-config и startup-config во внешний безопасный файл и подготовьте доступ через консоль. write erase удаляет сохранённый конфиг, а reload прерывает сеть. Если при учебном сбросе reload предлагает сохранить старую текущую конфигурацию, не сохраняйте её: это снова запишет настройки, которые вы собирались стереть.
router>
Но нам нужно запустить роутер с правами администратора, чтобы вместо стрелочки стояла решетка (#). Для этого вводим команду:
router> enable
Теперь сначала удаляем старый конфиг, а потом ребутаем аппарат:
router# write erase
router# reload
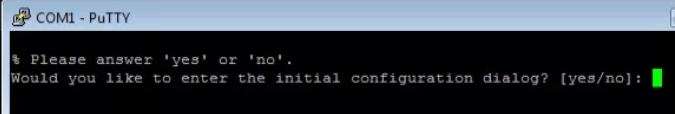
Нужно будет немного подождать. После этого роутер загрузится и выведет сообщение – использовать стандартную конфигурацию? – отвечаем:
no
ШАГ 3: Конфигурация интерфейсов
В первую очередь давайте назовем наше устройство для удобства обращения через команду. Я назвал его: «WIFIGID-ROUTER» – смотрим на картинку. Вообще, если у вас будут возникать какие-то вопросы по командам, то смотрите на схему в начале статьи. Итак, обзываем наш роутер:
router#conf t
router (config)#hostname WIFIGID-ROUTER
После этого вместо «router» вы должны увидеть свое название. Вспомним, что у роутера есть два интерфейса,
Внутренний (связь с локальной сетью) – с адресацией:
192.168.1.0/24
Внешний (связь с глобальным интернетом) – понятное дело, что у нас тут будут статические настройки:
- Пример WAN-сети: 203.0.113.0/30.
- Маска: 255.255.255.252.
- Шлюз: 203.0.113.1.
Я придумал все эти значения, просто чтобы показать настройку – вы же подставляйте свои циферки. Маршрутизатор будет выступать шлюзом, и наша задача связать две эти сети и дать клиентам доступ в интернет.
Давайте введем настройки внешнего статического адреса:
configure terminal
interface FastEthernet4
ip address 203.0.113.2 255.255.255.252
no shutdown
end
В данном примере WAN — FastEthernet4. После end команда ping выполняется в привилегированном EXEC-режиме. Сам адрес роутера может отвечать даже без подключения провайдера; проверка шлюза и состояния интерфейса полезнее для диагностики.
ping 203.0.113.2
А потом шлюз провайдера:
ping 203.0.113.1
Если все хорошо, и оба устройства пингуются, идем настраивать интерфейс для связи с локальной сетью. Локальная сеть у нас будет с адресацией:
192.168.1.0
Локальный адрес роутера:
192.168.1.1
Маска стандартная:
255.255.255.0
И еще один совет – обязательно оставьте пару адресов про запас. То есть диапазон адресов будет примерно от 192.168.1.2 до 192.168.1.10. Остальные уже будут использоваться клиентами и другими устройствами в локалке.
Локальный адрес роутера мы будем прописывать в VLAN:
configure terminal
interface Vlan1
ip address 192.168.1.1 255.255.255.0
no shutdown
interface FastEthernet0
switchport mode access
switchport access vlan 1
no shutdown
exit
Этот пример LAN использует switchport FastEthernet0 и интерфейс Vlan1. SVI должен быть активен, а VLAN — иметь работающий порт. Если у вашей модели физический LAN-порт маршрутизируемый, назначьте адрес прямо ему и используйте его как ip nat inside: команды switchport и SVI не являются универсальными для всех Cisco.
ШАГ 4: Удаленный доступ к роутеру
Чтобы вам постоянно не сидеть рядом с роутером и подключенным к нему консольным кабелем, я вам советую сразу настроить удалённый доступ. Мы будем использовать подключение по защищенному каналу SSH (второй версии).
WIFIGID-ROUTER (config)#
ip ssh ver 2
ip domain-name wifigid-router-c.ru
Сначала мы запустили SSH-2, а потом прописали произвольный домен. Теперь создаем ключ с помощью команды.
crypto key generate rsa
Далее вылезет вот такая вот надпись:

Вписываем число:
2048
Создаем пользователя с правами админа и паролем. Вместо «password» введите свой пароль.
username admin privilege 15 secret 0 password
Включаем пользователя в базу устройства:
ip access-list standard MGMT_LAN
permit 192.168.1.0 0.0.0.255
exit
line vty 0 4
login local
transport input ssh
access-class MGMT_LAN in
exit
И задаем пароль для режима доступа:
enable secret 0 password-2
Замените password-2 и password своими разными сильными паролями. Пример разрешает SSH только из LAN; проверьте все VTY-линии вашей модели и примените такую же политику к остальным, если они есть. Не открывайте управление всему интернету. На очень старом IOS современный SSH-клиент может отказать из-за алгоритмов: сначала проверьте поддерживаемые обновления, а не снижайте безопасность всех подключений.
ШАГ 5: Настройка шлюза
Теперь нам нужно подключиться к шлюзу провайдера:
ip route 0.0.0.0 0.0.0.0 203.0.113.1
end
После этого пингуем любой внешний сайт, но лучше использовать именно IP, а не DNS адрес. Можно даже пропинговать один из DNS-серверов.
WIFIGID-ROUTER#ping 8.8.8.8
ШАГ 6: Настройка NAT
Опять же локальные компьютеры пользователя пока не имеют доступа в интернет, но мы это исправим. Для этого нам нужно настроить динамическую трансляцию локальных IP во внешний. У нас всего один внешний адрес, поэтому локальные адреса должны превращаться в него, проходя через наш роутер, выполняющий роль шлюза.
Сначала возвращаемся в режим конфигурации и создаём ACL_NAT для локальной подсети. Этот ACL выбирает адреса для трансляции; он сам по себе не является входным межсетевым экраном.
WIFIGID-ROUTER (config)#
ip access-list standard ACL_NAT
permit 192.168.1.0 0.0.0.255
Далее указываем наш VLAN:
exit
interface Vlan1
ip nat inside
exit
Vlan1 — логический LAN-интерфейс для подсети 192.168.1.0/24. Перед следующими командами войдите в configure terminal; выходите из каждого interface-командой exit. Для routed LAN вместо Vlan1 используйте свой физический интерфейс.
interface FastEthernet4
ip nat outside
exit
А теперь мы создаем NAT правило:
ip nat inside source list ACL_NAT interface FastEthernet4 overload
end
На клиенте задайте адрес из 192.168.1.0/24, маску /24, шлюз 192.168.1.1 и рабочий DNS. DHCP в этом примере не настроен. Проверьте по порядку шлюз LAN, внешний IP и затем доменное имя. На роутере используйте show ip interface brief, show ip route и show ip nat translations; если трансляций нет, проверьте ACL и inside/outside. Сохраняйте конфиг после проверки связи.
copy running-config startup-config



Оказывается все не так сложно как кажется. просто нужно знать определенные нюансы. Спасибо
А вот у меня что-то не работает
Не знаю, у меня все хорошо работает. Делал точно по написанному. Благодарю
Добрый день.
Подскажите, если у меня есть подсеть с белыми ip-адресами (/28).
Какие данные я должен получить от провайдера, чтобы подключить свою сеть по IPoE.
То есть, на одном интерфейсе у меня ip из выделенной подсети, на другом (внешнем) авторизация по PPPoE, планируется переход на IPoE.
Спасибо.
Настраивал cisco 1811 на 2 провайдера.
Не понимал почему нет nat между vlan-ами, когда подключен второй провайдер.
Статья помогла мне обратить внимание на правило, которое я упустил.
Что делать, если до провайдера нужен DHCP Client, т.е. получение адреса автоматическое?