
В статье VPN рассматривается как технология доступа к интернету у многих провайдеров (и отсюда ошибка подключения к интернету). Не следует путать ее с получением доступа к неправомерной информации!
Всем привет! На связи Бородач из WiFiGid. Сегодня я расскажу вам, как можно победить ошибку 800 при подключении к VPN (PPTP или L2TP). Вы должны видеть вот такое вот сообщение:
Ошибка 800: Удаленное подключение не удалось установить из-за сбоя использованных VPN-туннелей. Возможно, VPN-сервер недоступен…
Сообщение нам толком ничего не говорит. Перевожу на русский:
«Туннель создать мы не можем. Авось сервер сломался и проблема у провайдера. Или вы неправильно ввели данные для авторизации: логин, пароль, IP или DNS-сервера. Проверьте настройки подключения!»
800 — общий сбой создания туннеля встроенного VPN Windows. Он возможен при разных поддерживаемых протоколах, но не является одинаковым кодом всех VPN-клиентов. Проверьте адрес сервера, тип VPN, журнал подключения и требования администратора.
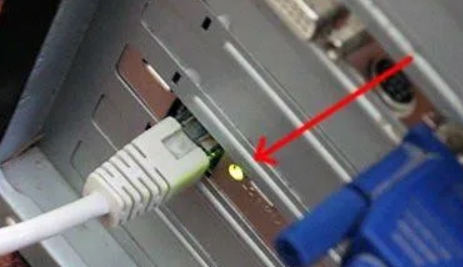
В первую очередь проверьте кабель, который прокинул вам провайдер. Можете попробовать вытащить и вставить его повторно. Иногда бывает, что ушко на коннекторе отваливается, и он плохо сидит в порту. Или есть окисление контактов. Напомню, что на сетевая карта должна гореть, при подключении кабеля. Также я советую полностью перезагрузить систему, возможно, есть проблема в службах или самой ОС. Если вы используете какое-то дополнительное оборудование для подключения (например, модем), то попробуйте его перезагрузить.
Если вы используете 3G/4G/5G модем-флешку – вытащите и вставьте его обратно в тот же самый USB-порт.
Если при прочтении статьи у вас будут возникать вопросы, то пишите в комментариях ниже, и я постараюсь вам помочь.
Первые действия
Настройки физического адаптера и VPN-профиля различаются. Адрес из договора на интернет-подключение нельзя произвольно переносить в VPN-адаптер. Запишите исходные значения и меняйте только параметры, указанные для нужного интерфейса.
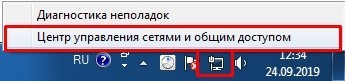
- Нам нужно перейти в «Центр управления сетями и общим доступом». В Windows 7 просто кликаем правой кнопкой мыши по подключению в трее.
- В Виндовс 10 не все так просто, но делаем то же самое и выбираем «Открыть Параметры сети и Интернет».
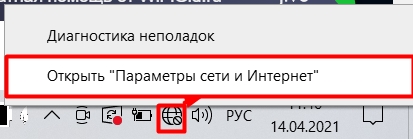
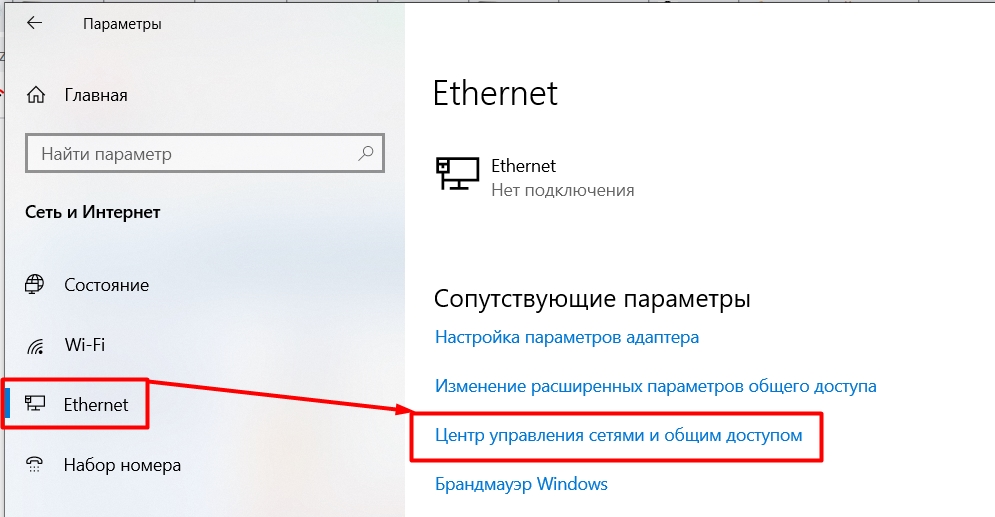
- Теперь слева выбираем «Ethernet» и справа выбираем нужный нам пункт.
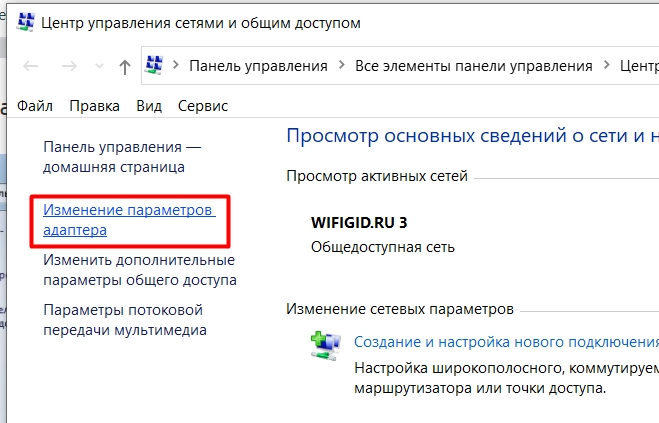
- Слева кликаем по разделу «Изменение параметров адаптера».
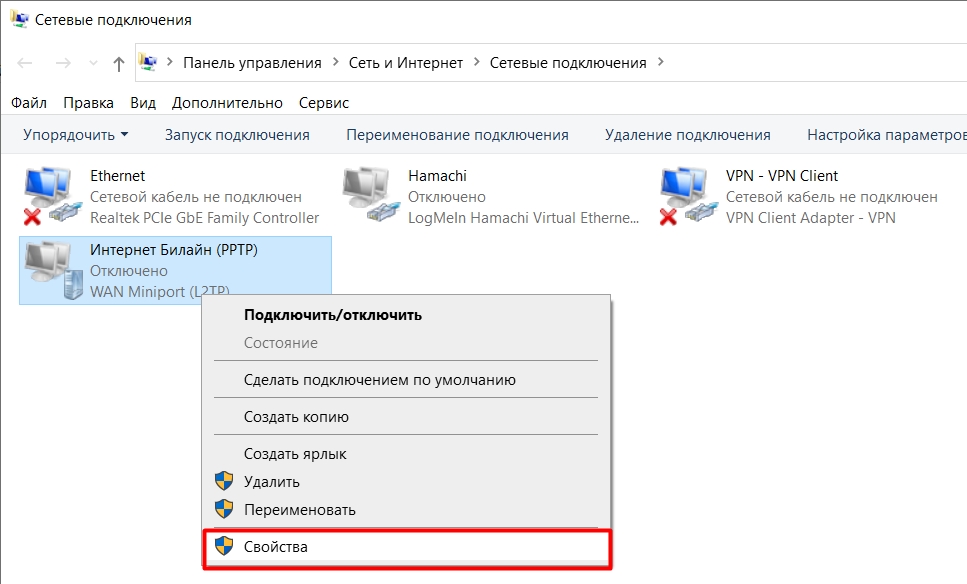
- Выберите интерфейс, параметры которого требуется проверить. Физическое интернет-подключение и VPN — разные адаптеры; не переносите IP и шлюз между ними без указания провайдера.
- Проверьте автоматическое получение адреса либо точные параметры, назначенные именно этому интерфейсу. Для внутренних имён VPN используйте предусмотренный сервером DNS, а не произвольный публичный резолвер.
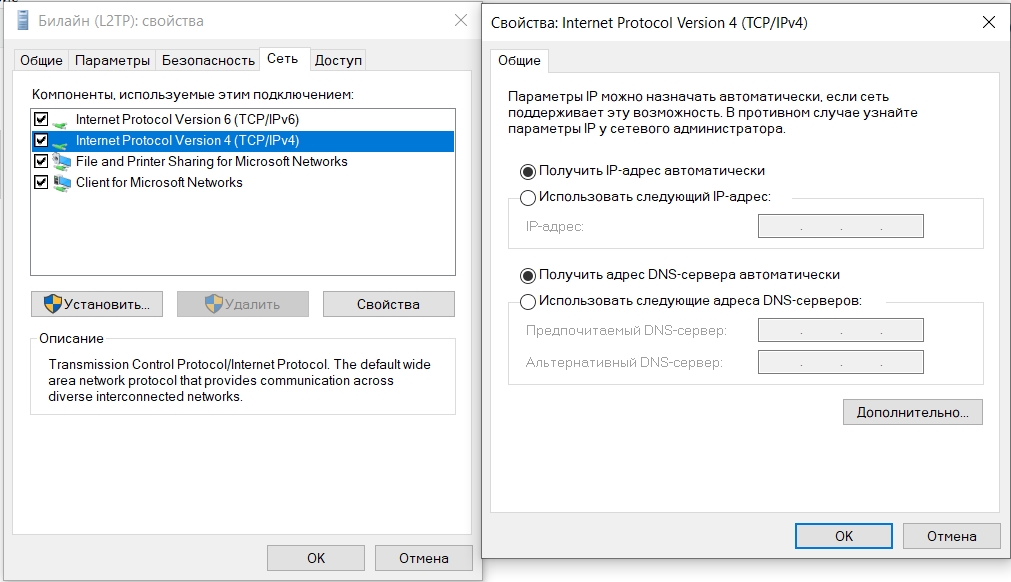
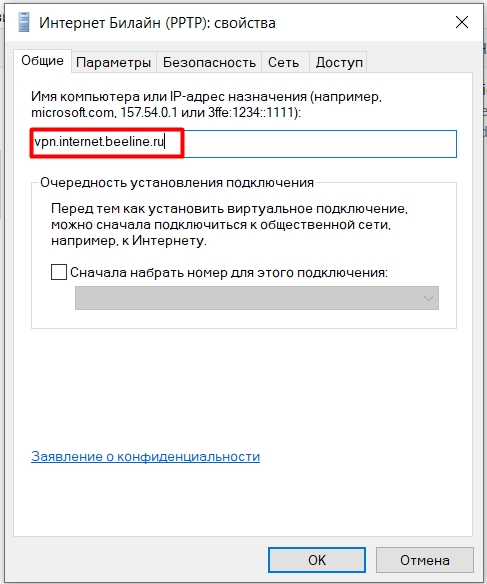
- В конце один раз жмем «ОК», так чтобы не выйти с этих настроек. Зайдите в «Общие» и проверьте адрес VPN из договора.
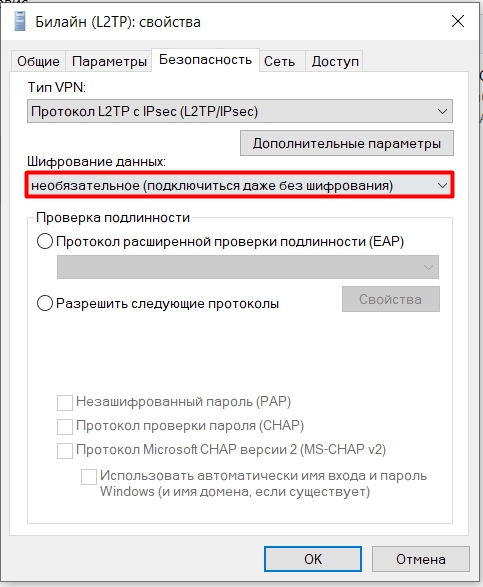
- На вкладке «Безопасность» оставьте шифрование и проверку подлинности, требуемые вашим сервером. Переключение на «Необязательное шифрование» ради ошибки 800 ослабляет защиту и не является общим исправлением.
Настройка брандмауэра
Не отключайте брандмауэр и антивирус целиком. Проверяйте журнал блокировок и только разрешённые правила нужного протокола и сервера. Старые снимки ниже иллюстрируют интерфейс, а не требование выключить защиту.
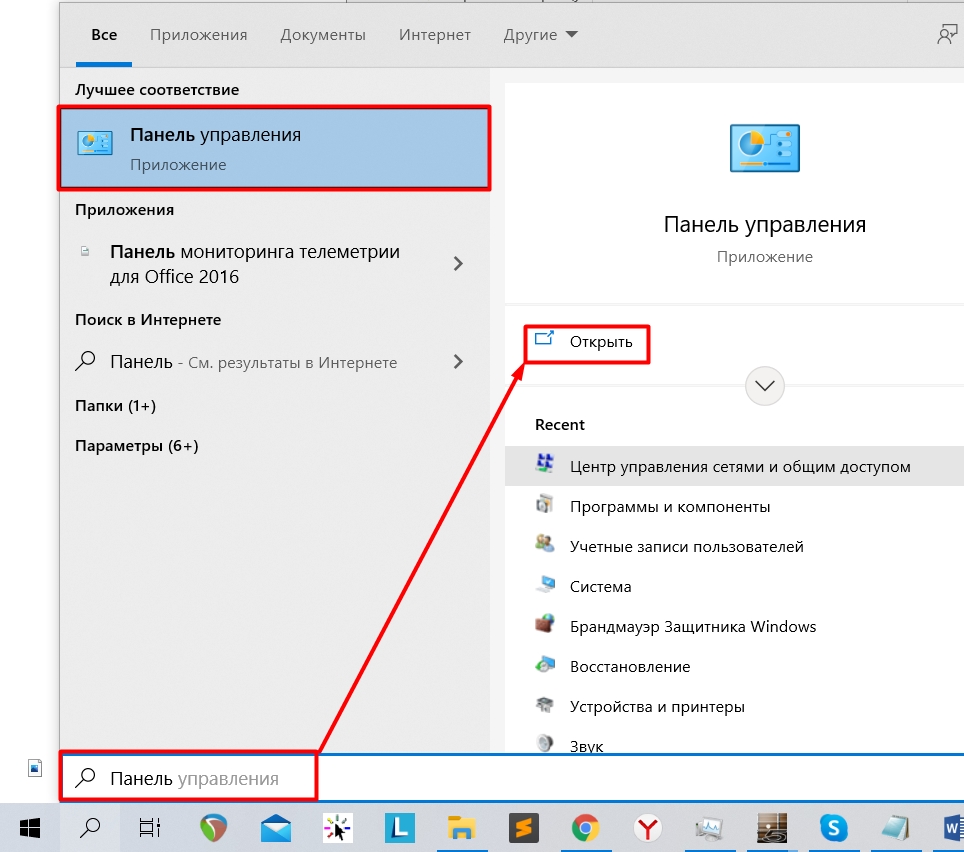
- Перейдите в «Панель управления». В семерке данный раздел находится сразу в меню «Пуск». Но вот в десятке можно найти его через поиск.
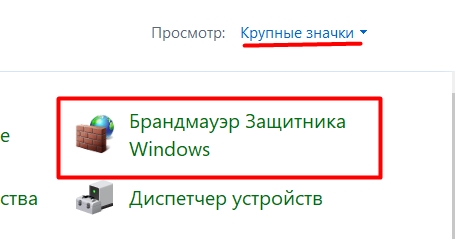
- Теперь открываем брандмауэр.
- Если правила контролирует сторонний антивирус, откройте его журнал сетевых событий и найдите попытку VPN по времени.
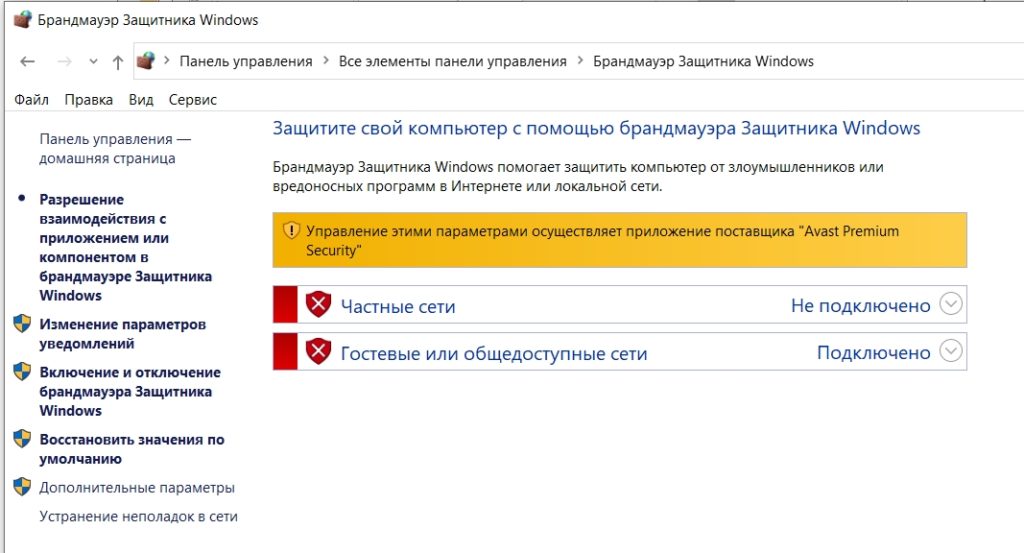
- Оставьте защиту включённой. Запишите адрес сервера и протокол заблокированного соединения, если такое событие есть.
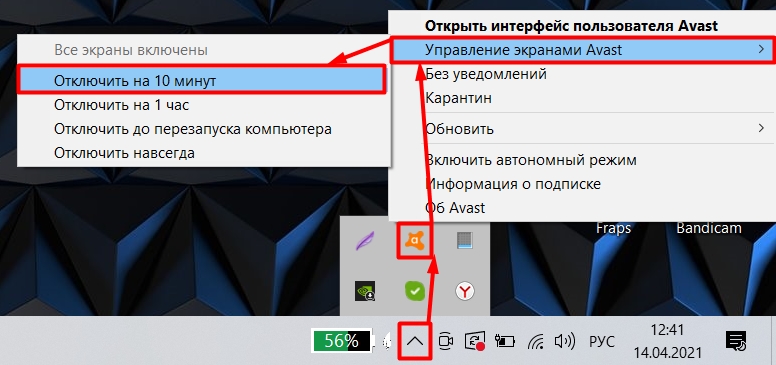
- В настройках брандмауэра откройте расширенные параметры правил, а не кнопку общего отключения.
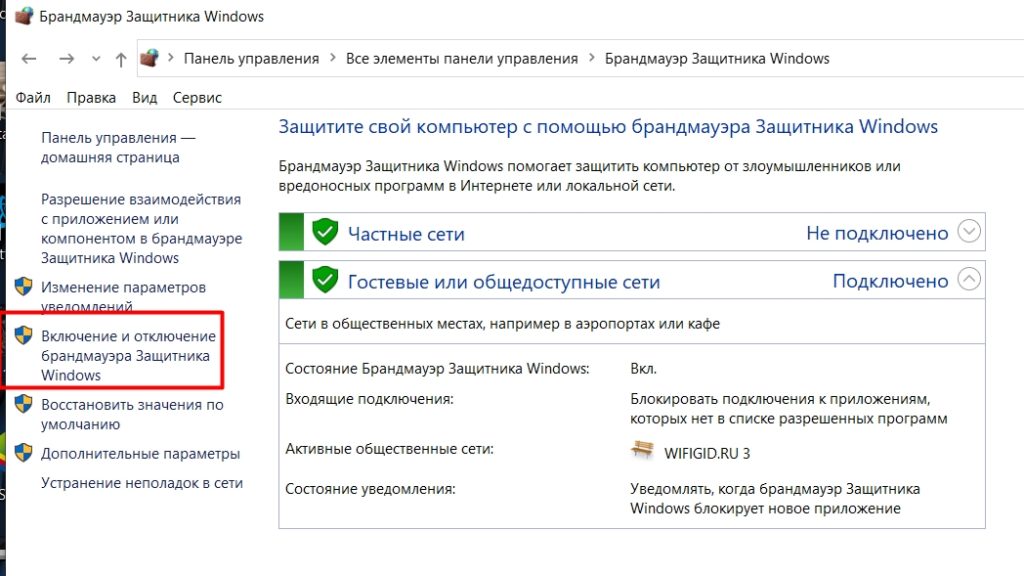
- Проверьте профиль действующей сети и область конкретного правила. Не создавайте разрешение для всех сетей и адресов без необходимости.
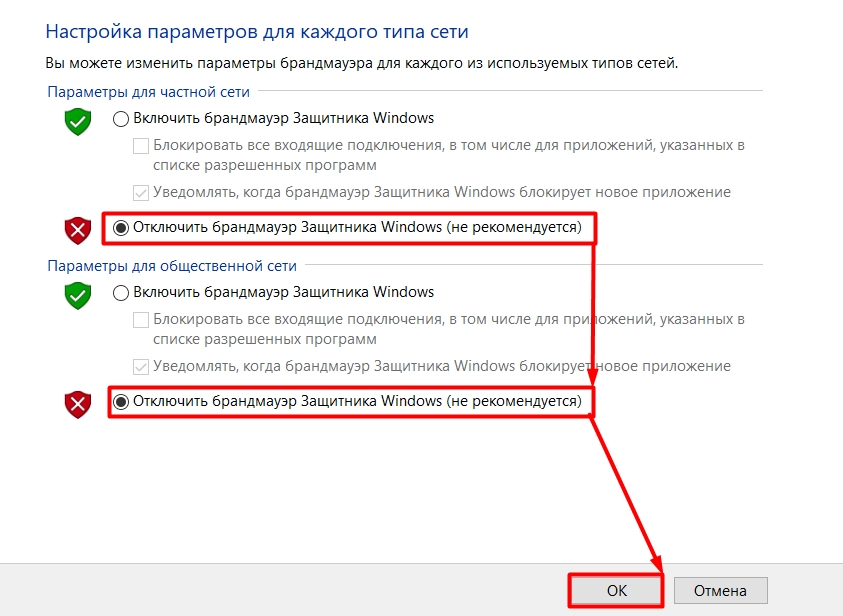
- Для L2TP/IPsec важны UDP 500/4500 на пути к серверу; для старого PPTP — TCP 1723 и IP-протокол GRE 47. GRE — не TCP/UDP-порт 47. Нужные параметры определяются сервером.
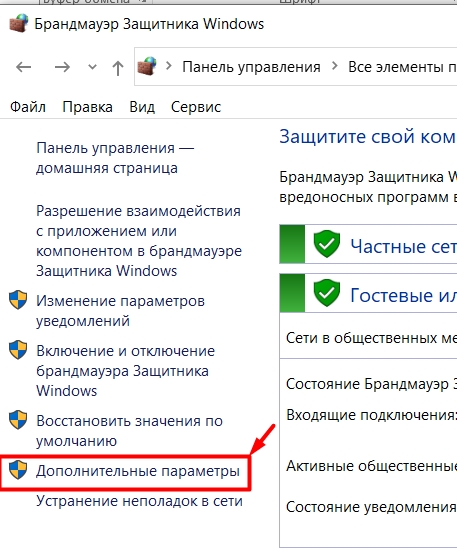
- Создавайте узкое правило только если подтверждена локальная блокировка и изменение разрешено администратором. Входящие разрешения для всех портов клиенту обычно не требуются.
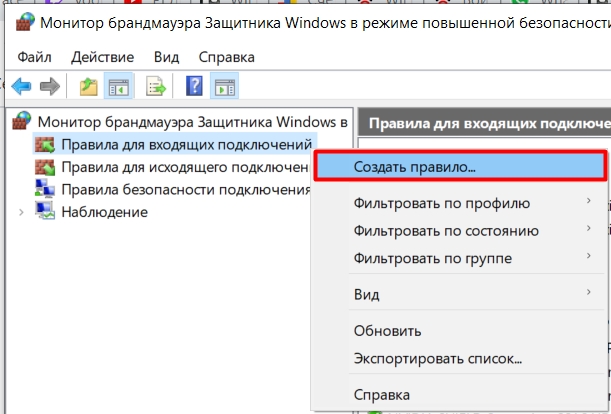
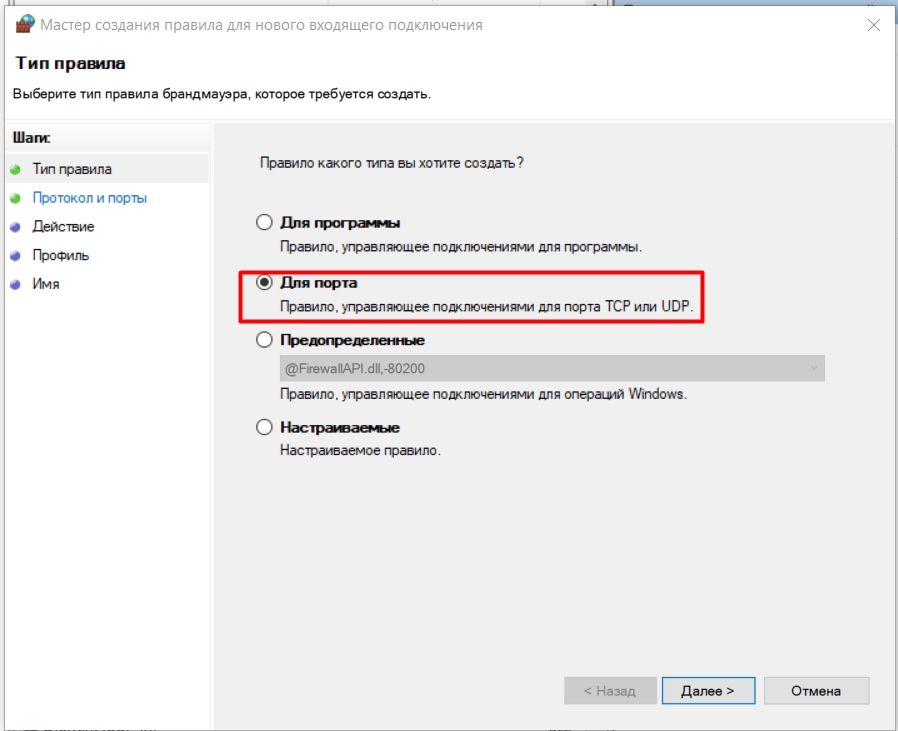
- Выберите тип правила под подтверждённое событие и протокол. Не копируйте одинаковые порты одновременно в TCP и UDP.
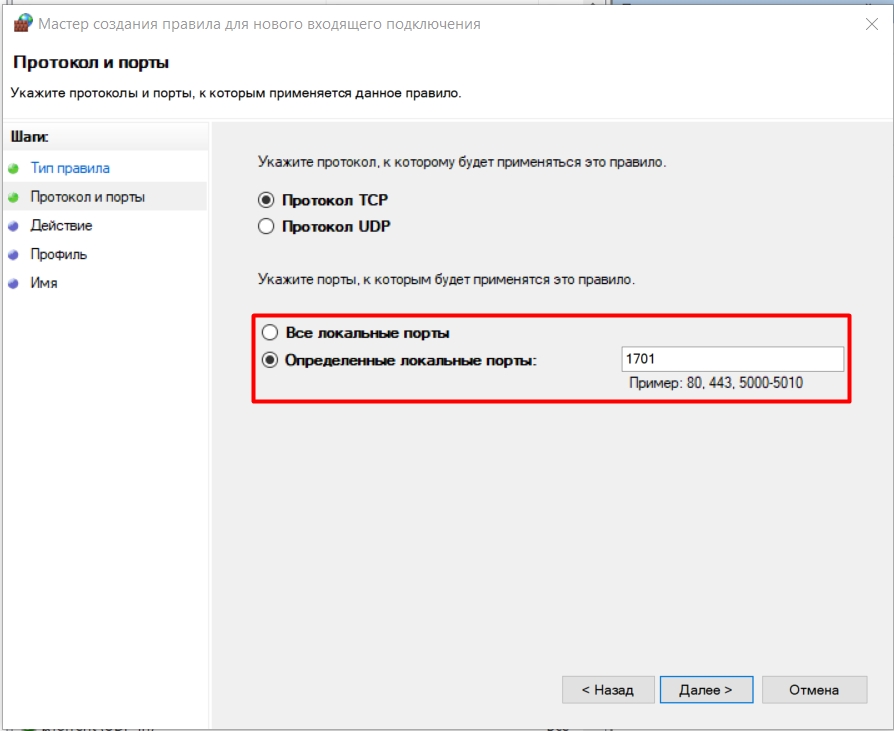
- Укажите только требуемый протокол и адрес сервера. Не открывайте UDP 1701 всему интернету: в L2TP/IPsec этот обмен должен быть защищён IPsec.
- Разрешите только нужное соединение; сохраняйте остальные запреты.
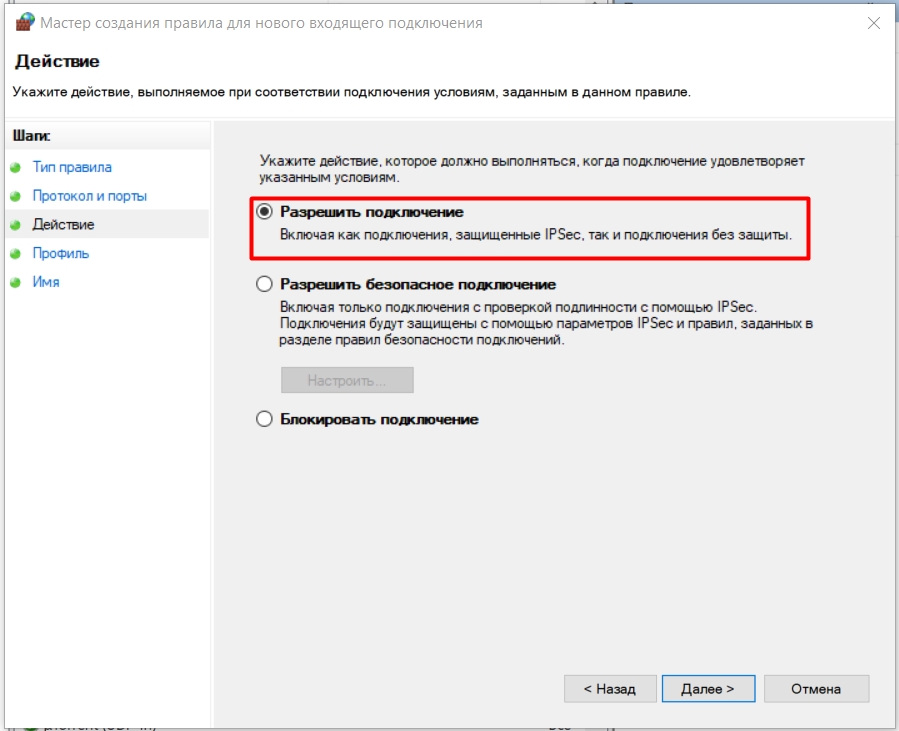
- Ограничьте правило профилем сети и адресом, для которых оно нужно. Не оставляйте все значения по умолчанию без проверки.
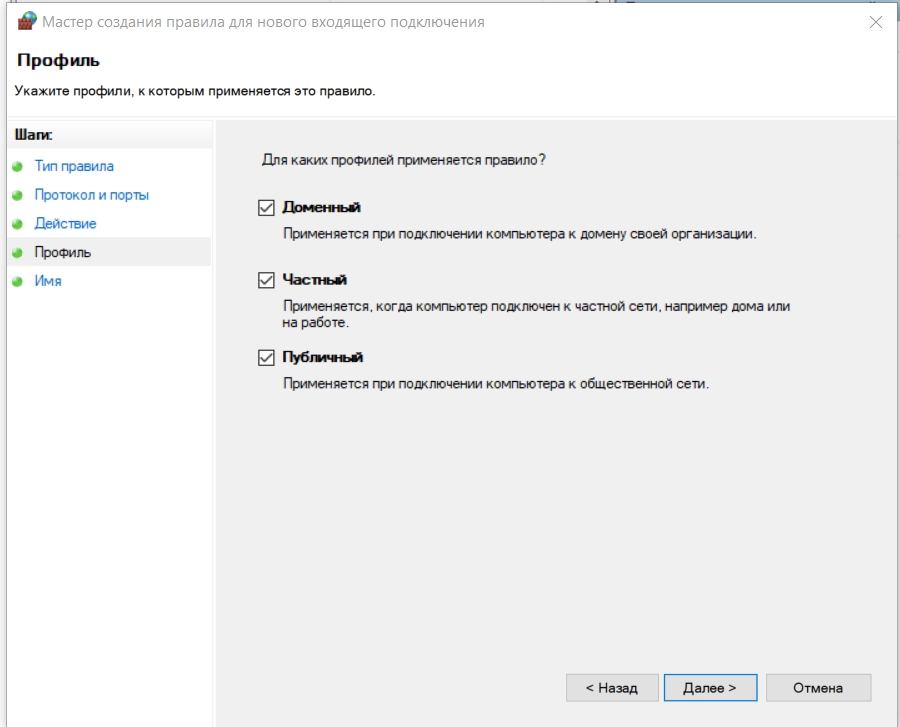
- Вводим наименование – оно нужно для вас, чтобы вы смогли в любой момент найти его в списке правил по портам.
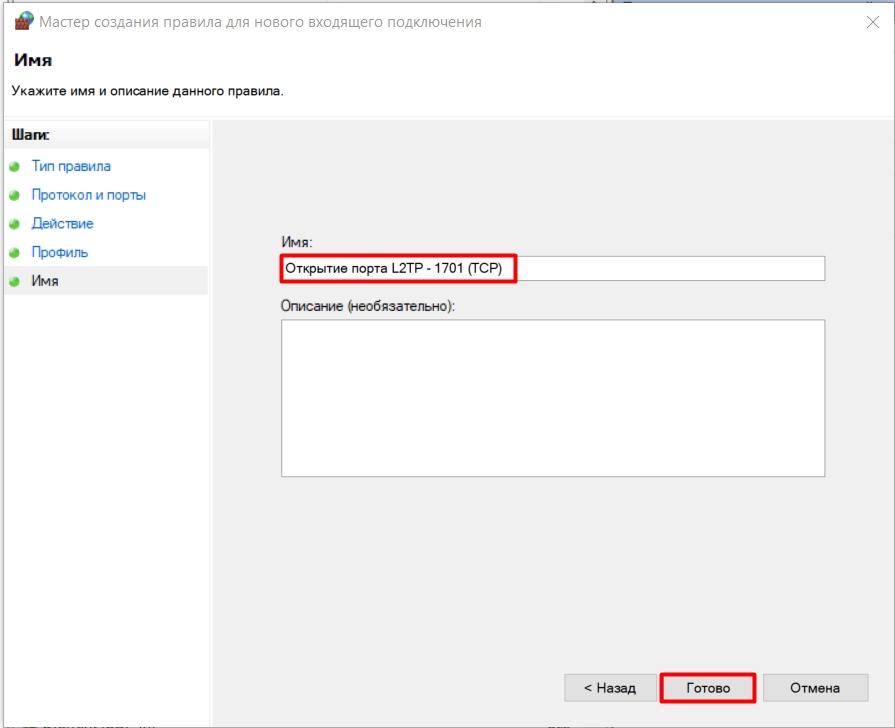
- Дополнительное UDP-правило нужно лишь если такой протокол требует ваш VPN. Отдельное правило «на всякий случай» не создавайте.
- Проверьте исходящий путь к серверу. Массово дублировать входящие и исходящие правила не нужно.
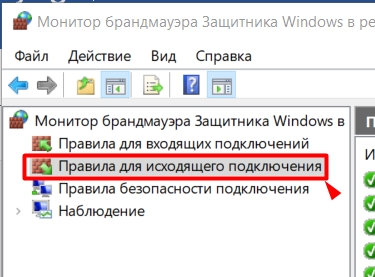
Если блокирует роутер или корпоративный межсетевой экран, настройка компьютера это не устранит. Передайте администратору журнал и параметры VPN; защиту антивируса оставьте включённой.
Перенастройка
При подозрении на испорченный профиль сохраните параметры и создайте новый рядом со старым. Не удаляйте работающие настройки, ключи и сертификаты до успешной проверки нового подключения.
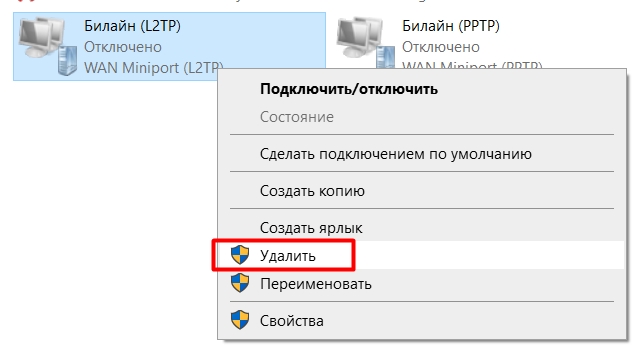
Откройте спойлер, нажав по нему, чтобы увидеть инструкцию для своей операционной системы.
- Опять заходим в параметры сети и интернета.
- Добавьте проверочный профиль рядом со старым, сохранив его параметры и сертификаты. Старый удаляйте только после успешной проверки нового.
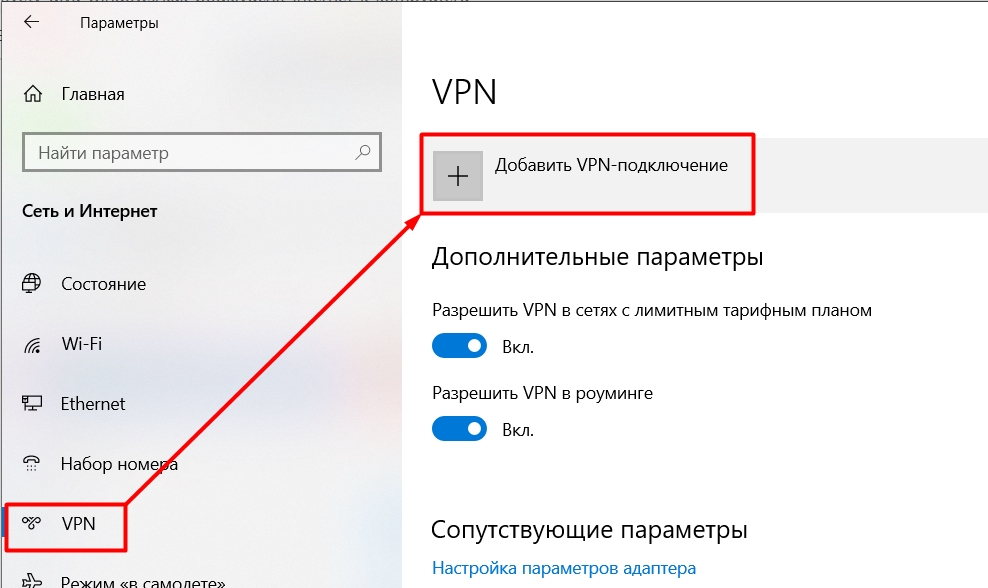
- Далее берем договор и вводим нужные данные. Я постараюсь описать все как можно подробнее по пунктам:
- Поставщик услуг VPN – ставим «Windows (встроенные)».
- Имя подключения – вводим любое наименование, оно будет отображаться в системе.
- Имя или адрес сервер – вводим адрес сервера VPN. Можно использовать как буквы (DNS), так и цифры (IP).
- Укажите согласованный тип VPN. Отсутствие общего ключа в договоре само по себе не означает наличие клиентского сертификата: уточните у администратора, каким способом этот сервер проверяет клиента.
- Тип входа должен соответствовать серверу: пароль, сертификат или иной предусмотренный способ. Для L2TP/IPsec дополнительно требуется согласованный сертификат или предварительный ключ, а не просто произвольный пароль.
- Имя пользователя и пароль – если он есть, то вписываем.
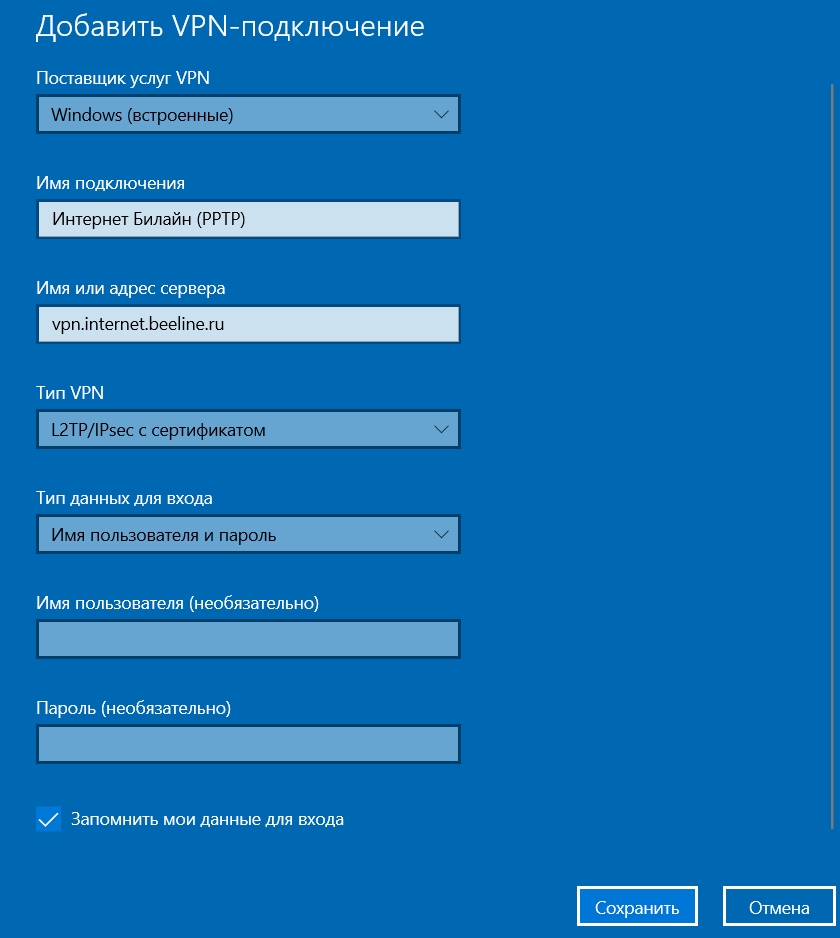
- В конце нажимаем «Сохранить».
- В центре управления сетями нажимаем по кнопке для настройки нового подключения.
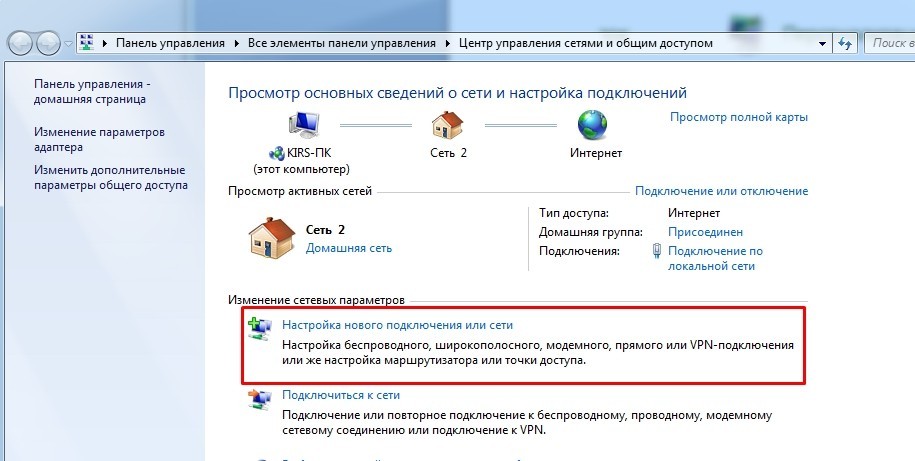
- «Подключение к рабочему месту».
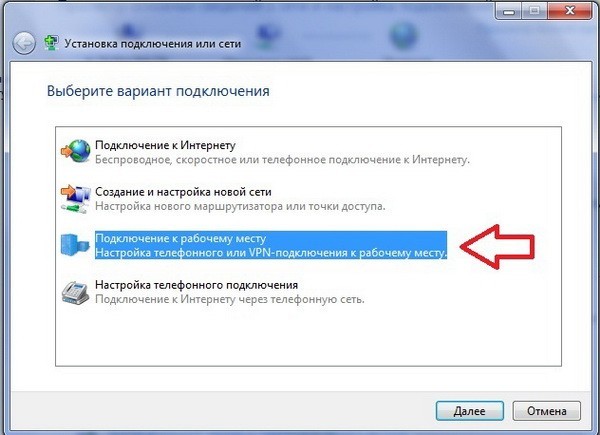
- Выбираем первый пункт с «VPN».
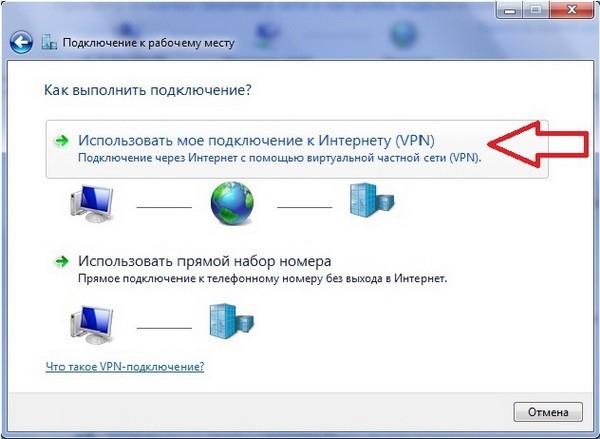
- Нам нужно будет потом дополнительно поменять некоторые настройки подключения, поэтому выбираем второй пункт.
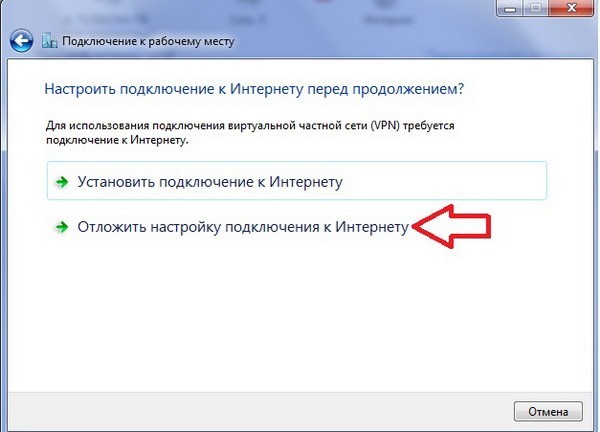
- В поле «Интернет-адрес» вписываем ДНС или IP адрес сервера. Имя местоназначения указываем любое.
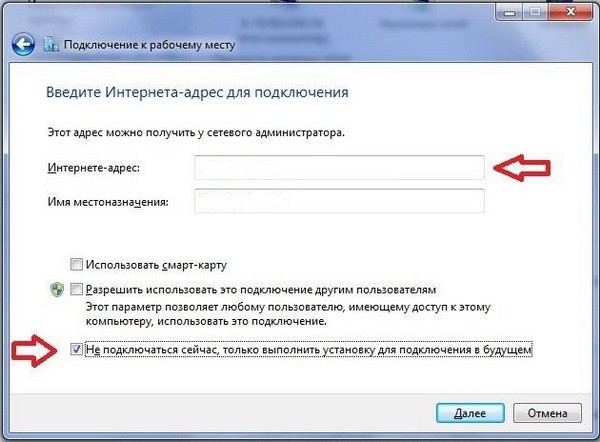
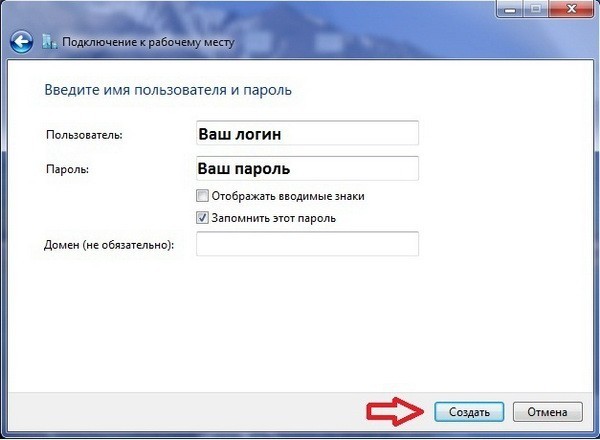
- Теперь вводим логин и пароль.
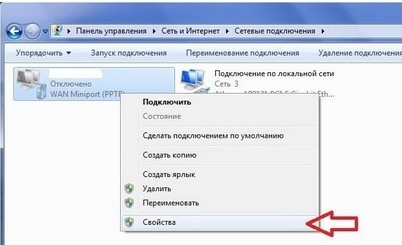
- Подключение мы создали, но нам нужно поменять какие-то настройки. Переходим в «Сетевые подключения», кликаем по подключению ПКМ и заходим в «Свойства».
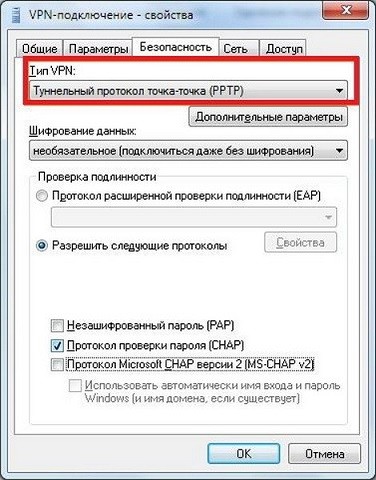
- В безопасности ставим нужный «тип VPN».
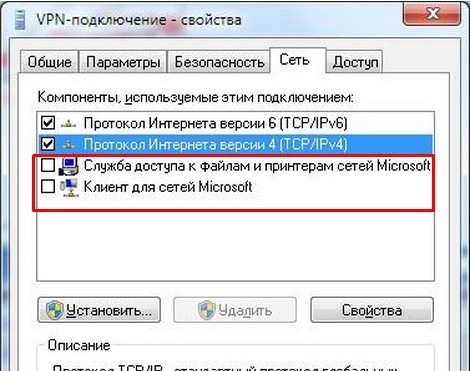
- Не снимайте сетевые флажки только потому, что они сняты на старом скриншоте. Используйте параметры, заданные администратором.
- Домен входа нужен не всем серверам, но удалять его без проверки тоже нельзя. Уточните формат имени пользователя.
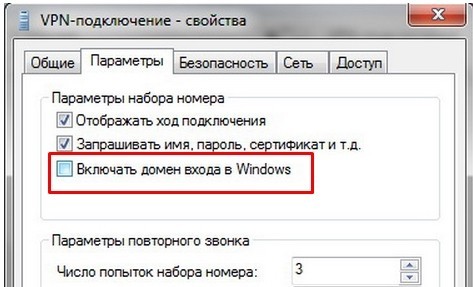
Еще раз посмотрите в договор, если там указаны IP, маска и шлюз, то вам нужно ввести эти данные в настройки нового подключения в «Сетевых подключениях» – об этом я говорил в самом начале. Если же этих настроек в договоре нет, то ничего больше делать не нужно, и просто пробуем подключиться.
Проверка доступности сервера
Ping проверяет только ICMP: сервер может не отвечать на него, оставаясь доступным для VPN, а успешный ответ не доказывает работоспособность туннеля. Сопоставьте результат с журналом VPN.
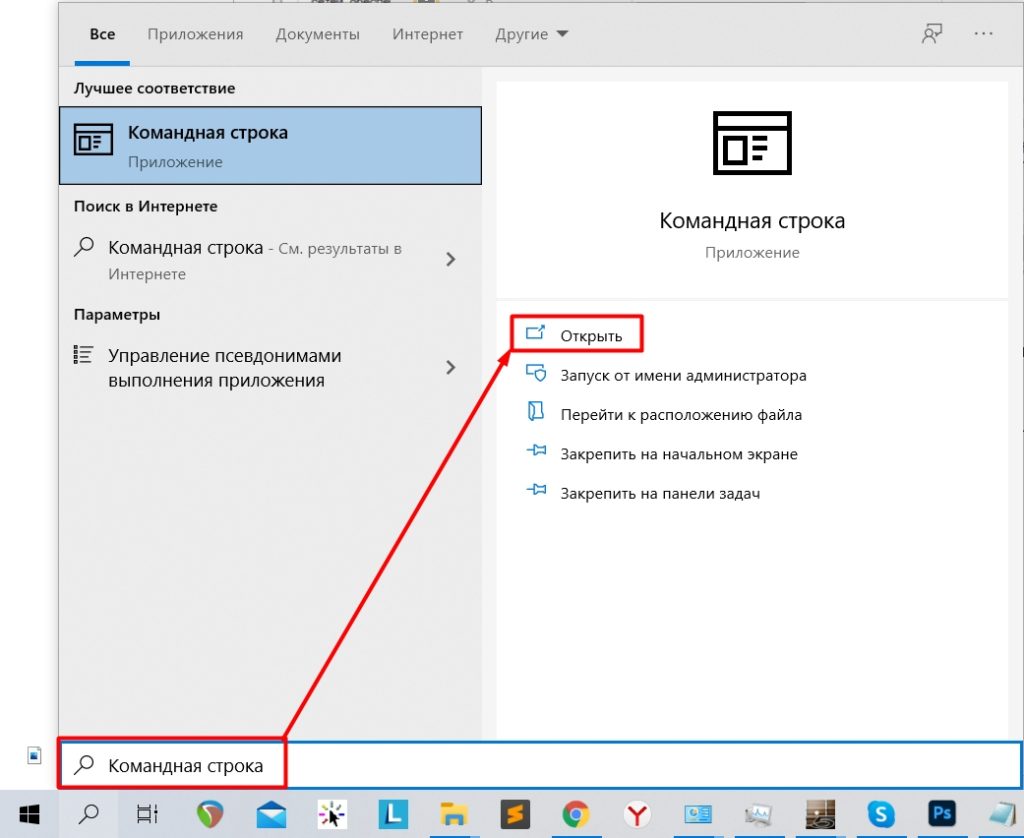
Теперь прописываем команду:
ping *адрес сервера из договора*
Адрес может быть DNS-именем или IP. Ответ на ping подтверждает лишь доступность ICMP, а его отсутствие может быть обычной фильтрацией. Работу VPN проверяйте по попытке соединения и журналам.
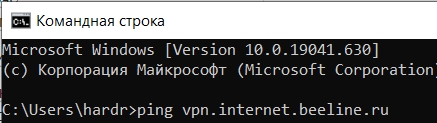
Если сервер не доступен, то тут может быть несколько вариантов:
- Проблема с кабелем, может его перегрыз кот или крысы.
- Проблема с коннектором, он не плотно прилегает и плохо сидит в порту.
- Авария у провайдера. Причем это могут быть как технические работы на сервере, так и поломка на маршрутизаторе провайдера. У меня как-то была проблема, когда просто банально перегорел порт, к которому я был подключен.
- Есть проблема с драйверами на сетевую карту.
Если локальные настройки соответствуют требованиям, отправьте провайдеру или администратору код 800, время попытки и адрес сервера. Пароли и ключи в публичный комментарий не помещайте.

Спасибо, помогло
Открыл порты и все стало нормально. Интернет от Билайн.
Спасибо тебе дружище, ты прям спас
а если у меня IKEv2 а не IPsec что делать
Не работает впн,все так же и выдает такую же ошибку именно у меня