Эта статья прежде всего о самой технологии OpenVPN и ее использовании на роутерах Keetenic, например, для доступа к корпоративным частным сетям. Не следует путать ее с получением доступа к неправомерной информации!
Всех приветствую на нашем ламповом портале WiFiGid. Сегодня я расскажу вам, как настроить OpenVPN на роутерах Keenetic. Я рассмотрю два варианта. Первый – когда вы хотите организовать свою собственную сеть VPN между двумя Keenetic. Второй – когда вы хотите подключиться к выделенной VPN.
Материал содержит старую настройку OpenVPN на статическом общем ключе. Для нового соединения используйте поддерживаемый TLS-профиль и документацию своей версии KeeneticOS. Режим --secret устарел в OpenVPN 2.6, в 2.7 не включается обычным способом и предназначен к удалению; обходить это ослаблением защиты не следует.
Далее показаны прежние шаги и иллюстрации, с уточнениями для безопасного выбора конфигурации. Названия меню зависят от KeeneticOS. Статический пример не заменяет современный TLS-профиль; по его командам не нужно создавать новую рабочую сеть.
Хочу организовать сеть OpenVPN между двумя Keenetic
ШАГ 1: Запуск DDNS и проверка внешнего IP адреса
ПРИМЕЧАНИЕ! Если у вас белый и статический IP адрес, то пропустите эту главу.
Доступный извне адрес нужен стороне, принимающей входящие подключения. Клиент может находиться за NAT/CGNAT. Если сервер за CGNAT, уточните публичный адрес у провайдера или используйте разрешённый сервер-посредник; это не означает, что клиент обязан менять провайдера.
Кто-то сейчас может возразить – ведь мы будем использовать KeenDNS, который может связываться с роутером по облаку в обход серого IP. Да это так, но на официальном сайте сказано, что OpenVPN может работать с KeenDNS только в режиме «Прямого доступа» (когда IP белый), а не через «Облако» (когда IP серый). Дело в том, что с KeenDNS к роутеру можно иметь доступ только через HTTP и HTTPS. Даже TELNET не работает по KeenDNS, не говоря уже о VPN.
Проверьте WAN-адрес и режим KeenDNS: облачный доступ к веб-интерфейсу не превращается в проброс произвольного VPN-порта. Для прямого входящего VPN нужны подходящий адрес и правила доступа.
- Перейдите в раздел «Доменное имя».
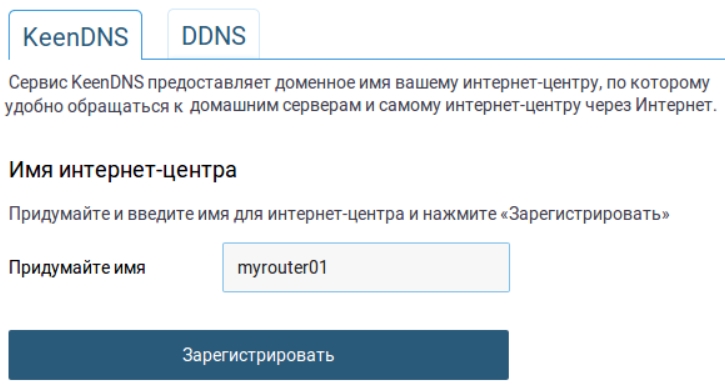
- На первой вкладке введите любое наименование латинскими буквами.
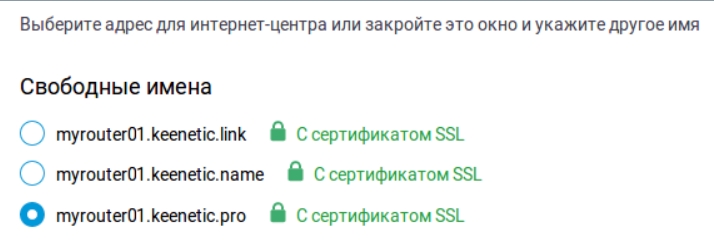
- Система автоматом подберет вам поддомен, выберите любой.
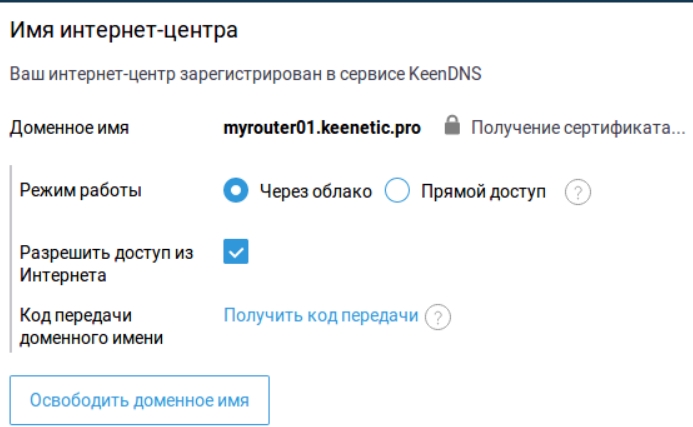
- Помните, я говорил про два режима работы? В общем, если у вас белый IP, то выбираем «Прямой доступ». Режим «Через облако» работать с VPN не будет.
- Чтобы проверить, что служба работает – запустите браузер и в адресной строке введите DDNS, который вы придумали.
ШАГ 2: Настройка сервера
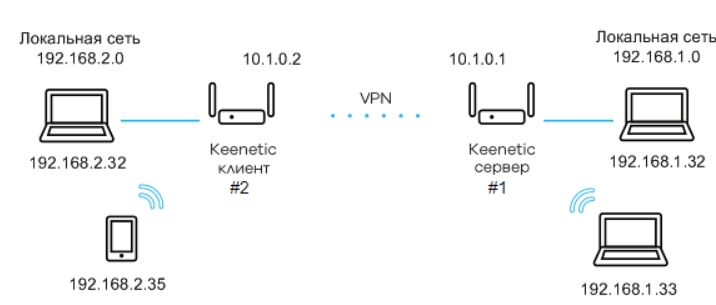
У каждой локальной сети должны быть разные подсети, например 192.168.1.0/24 и 192.168.2.0/24. Туннель TUN маршрутизирует IP и не объединяет их автоматически в одну широковещательную LAN. Адреса 10.1.0.1/10.1.0.2 ниже — старый пример адресов туннеля, а не публичные WAN-адреса.
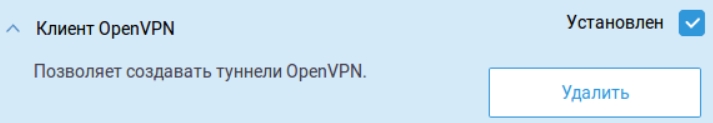
- В первую очередь нужно установить нужный нам компонент. Идем в «Общие настройки» – «Обновления и компоненты» кликаем по кнопке «Изменить набор компонентов» и в списке находим «Клиент OpenVPN». Пусть вас не вводит в заблуждение название, этот компонент работает как сервер и как клиент.
- Нам нужно скачать программу OpenVPN с официального сайта.
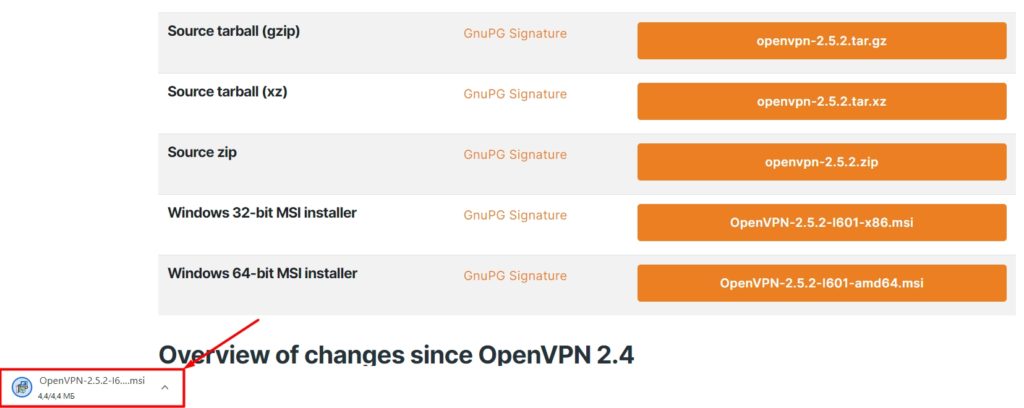
- Инсталлируем программу к себе на комп.
- Перезагружаем компьютер.
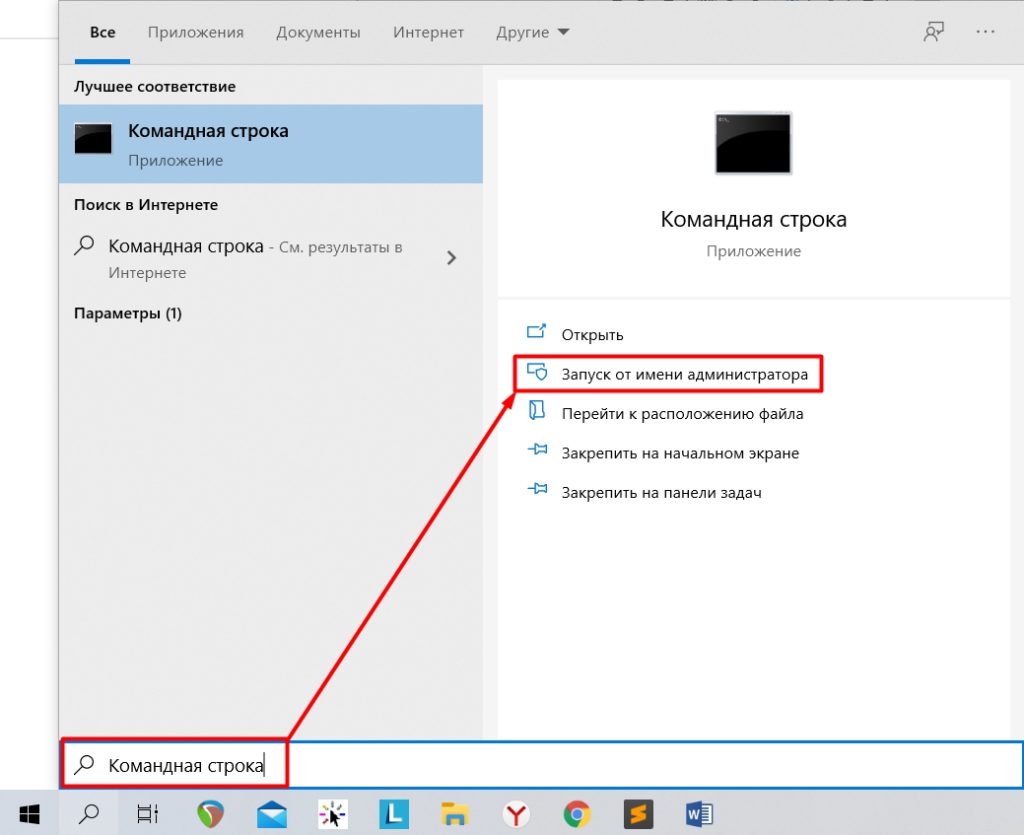
- Запускаем командную строку с правами админа.
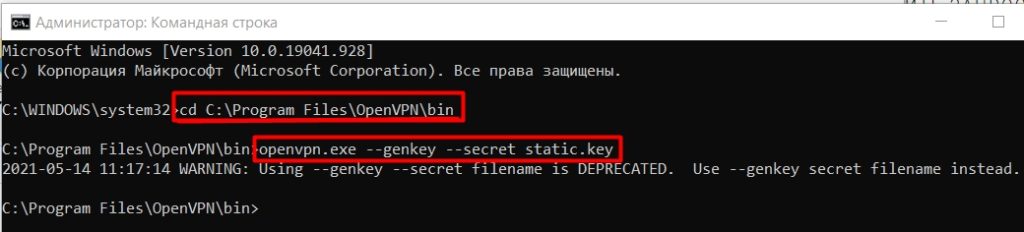
- Ниже сохранена историческая команда генерации статического ключа. Для нового TLS-соединения она не подходит: получите уникальные CA/сертификат/ключ и поддерживаемый конфигурационный файл у администратора или по текущей документации своего сервера.
cd C:\Program Files\OpenVPN\bin (команда перехода в папку, с установленной программой)
openvpn.exe --genkey --secret static.key(команда генерирует секретный ключ)
ПРИМЕЧАНИЕ! Если у вас 64-битная система, и вы скачали OpenVPN для 32-х битной ОС, то программа будет лежать по пути: C:\Program Files (x86)\OpenVPN\bin
- Старый static.key относился только к прежнему примеру. Не используйте один общий ключ из скачанного шаблона и не переносите этот способ в новый TLS-профиль.
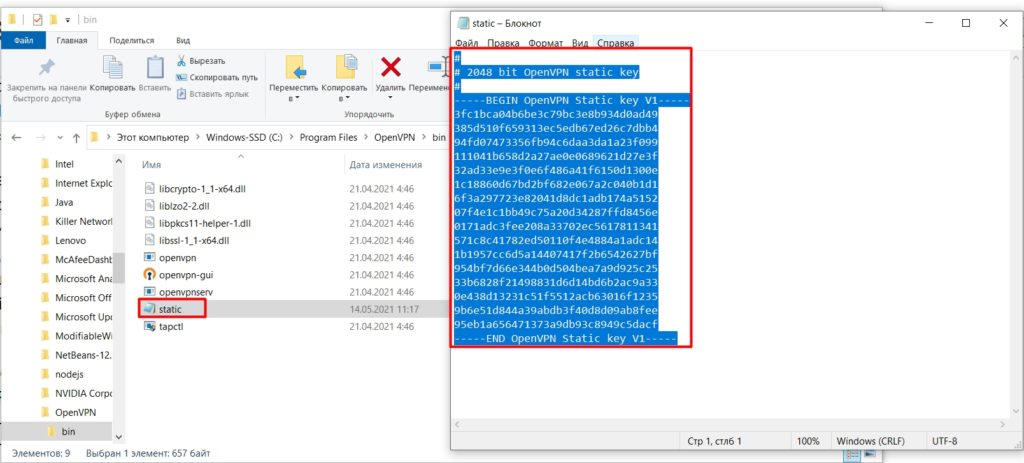
- Архивный шаблон из внешнего хранилища не следует импортировать без проверки. Для действующего соединения возьмите профиль из доверенного источника, с уникальными ключами и параметрами вашего сервера.
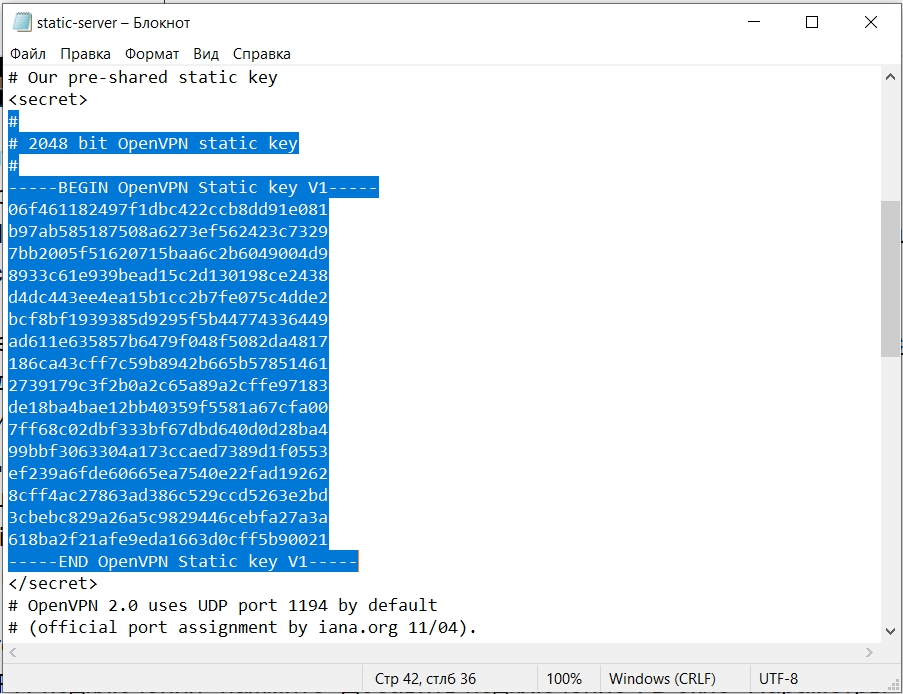
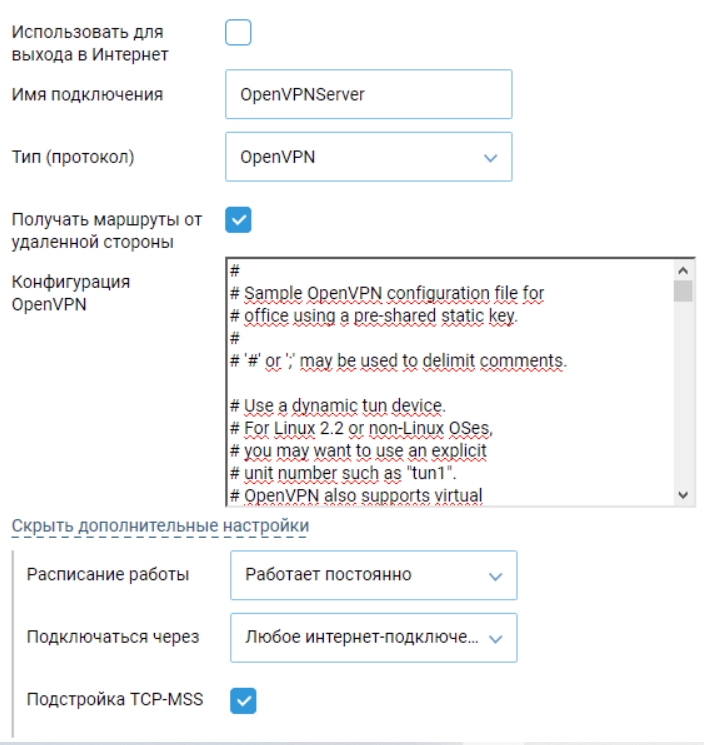
- В действующей настройке добавьте OpenVPN-подключение и импортируйте доверенный TLS-профиль сервера, совместимый с KeeneticOS. Не импортируйте старый static-server как готовое новое решение. Выберите нужный исходящий интерфейс и сохраните резервную копию настроек.
ШАГ 3: Настройка клиента
- Опять же нам нужно установить компонент «Клиент OpenVPN» – повторяем 1 шаг из прошлого шага.
- Для клиента также нужен выданный ему современный профиль. Старый шаблон статического режима не гарантирует совместимость с текущим OpenVPN/KeeneticOS и не заменяет проверку сервера.
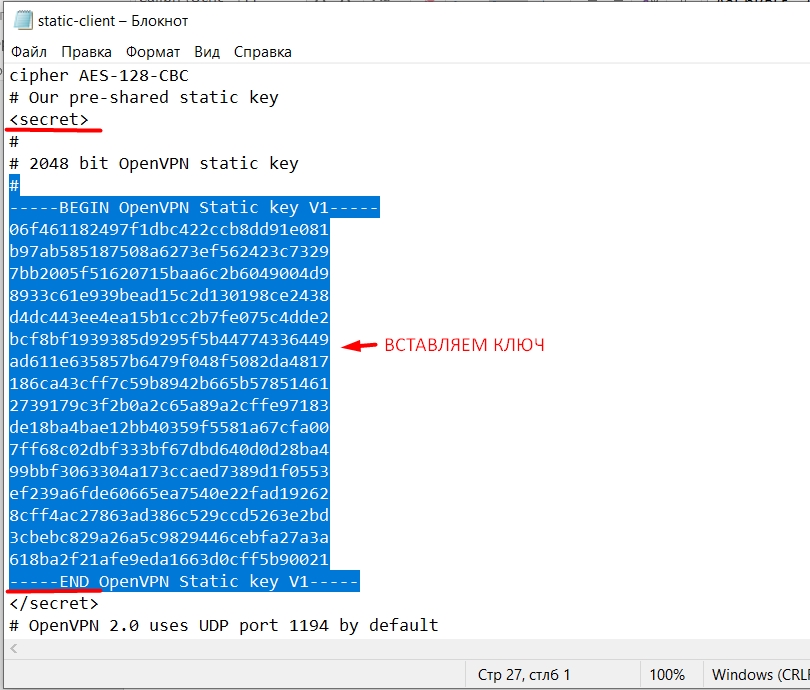
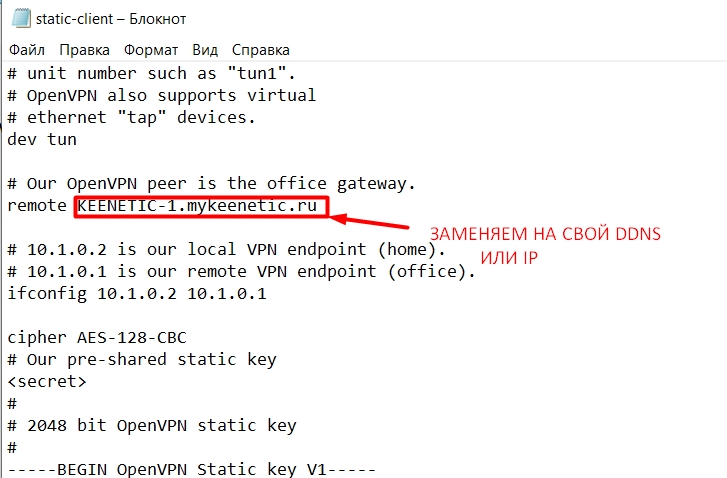
- Находим строку, которая начинается со слова «remote», и после нее заменяем значение на свой DDNS или IP.
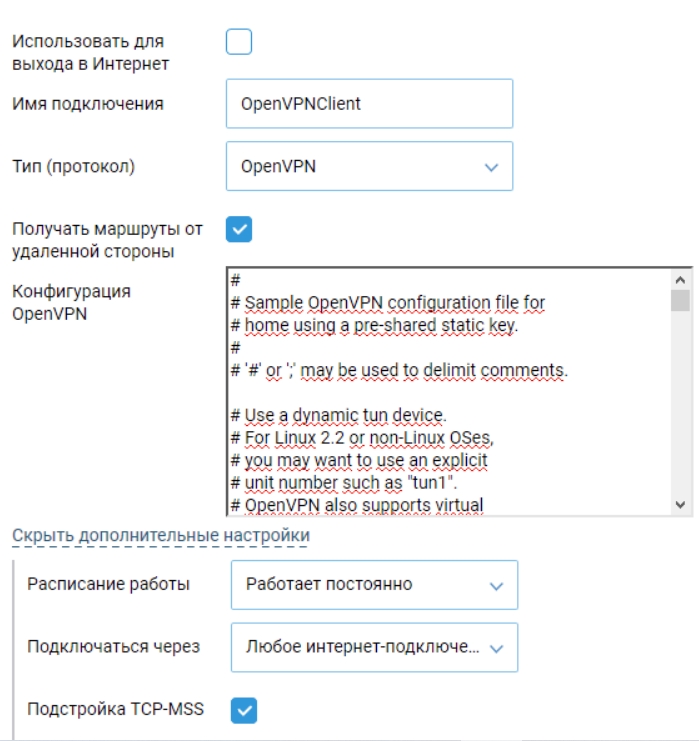
- Добавляем OpenVPN подключение уже на клиенте. Все делается аналогично. Настройки файлика вставляем в «Конфигурацию OpenVPN».
- Для командной настройки используйте веб-интерфейс CLI или SSH, если это поддерживает ваша версия KeeneticOS. Telnet ниже — старый пример незашифрованного доступа, не включайте его для работы через интернет.
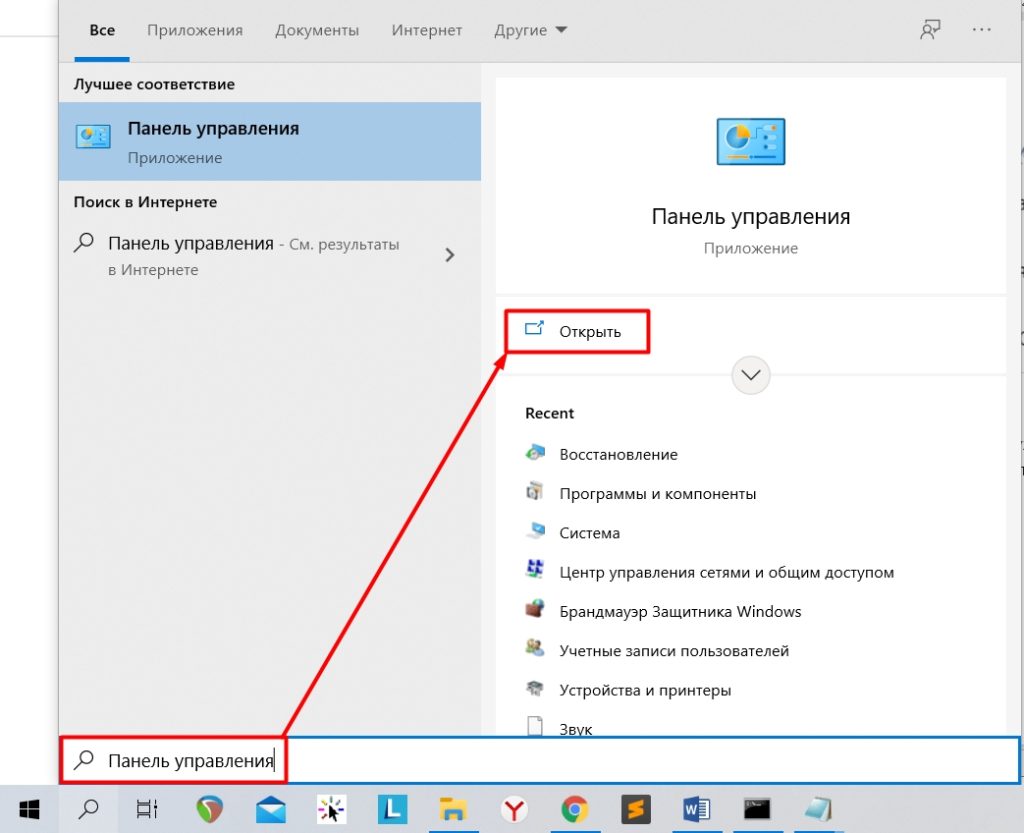
- Открываем «Панель управления».
- Кликаем по разделу «Программы и компоненты».
- Слева выбираем ссылку «Включение или отключение компонентов Windows».
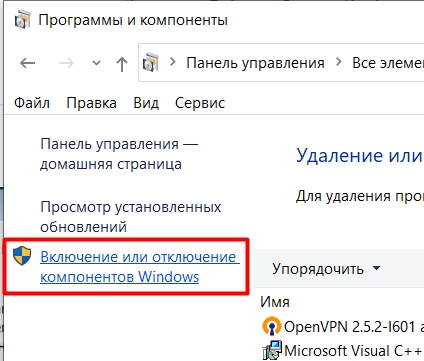
- TFTP для этого сценария не нужен. Не включайте дополнительные незашифрованные службы только ради старых снимков интерфейса.
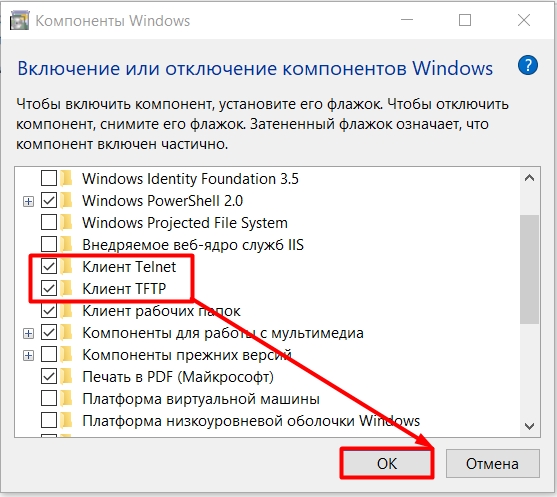
- Используйте поддерживаемую веб-консоль или SSH через доверенную локальную сеть. Команда Telnet ниже оставлена как старый пример; не включайте незашифрованный доступ наружу.
telnet 192.168.1.1
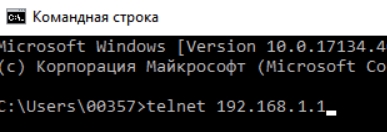
- Далее вводим сначала логин (admin), а потом пароль от конфигуратора.
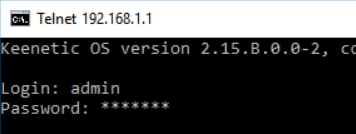
- Для связи подсетей настройте только необходимые маршруты и узкие правила доступа. Старый блок no isolate-private снимает изоляцию гораздо шире одной VPN-сети: копировать его в рабочую конфигурацию нельзя.
interface OpenVPN0 no ip global
interface OpenVPN0 security-level private
# Старый no isolate-private не применять: нужны узкие правила доступа
ip nat 10.1.0.2 255.255.255.255 (Для того, чтобы устройства этой сети имели доступ к интернету)
system configuration save
- Разрешайте на стороне сервера только фактический порт и протокол вашего профиля. 1194/UDP — пример, а не обязательный порт всех OpenVPN-соединений; при другом значении используйте его.
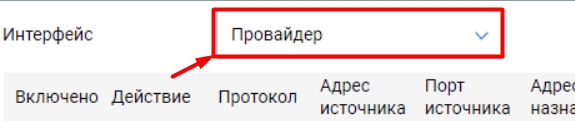
- Установите настройки как на картинке ниже.
Хочу подключиться к OpenVPN сети
- «Общие настройки» – «Обновления и компоненты» – «Изменить набор компонентов» – добавляем компонент, указанный на картинке ниже.
- Используйте доверенный профиль своего VPN-сервера. VPN Gate из старого примера — добровольные сторонние узлы, а не ваш корпоративный сервер; для чувствительных рабочих данных такой маршрут не подходит без отдельной оценки доверия.
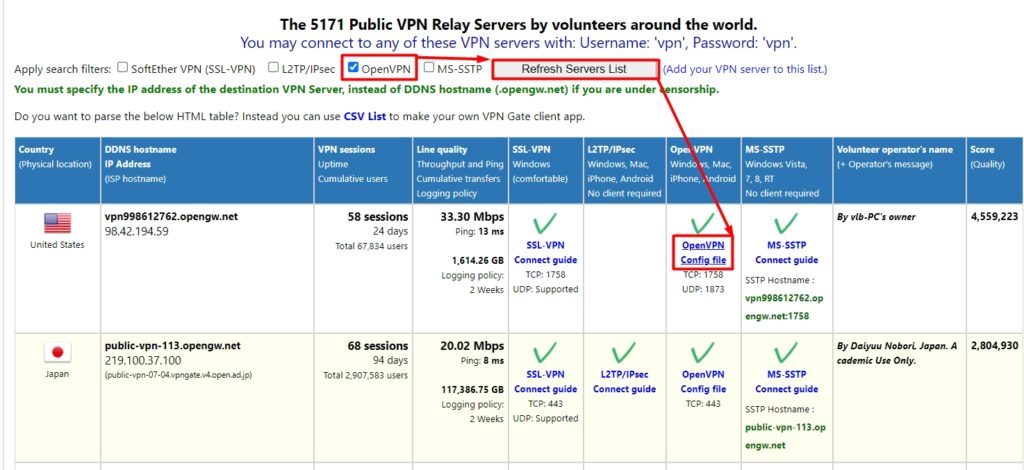
- Ниже вы увидите два файла, в скобках указан протокол и порт, через который мы будем подключаться.
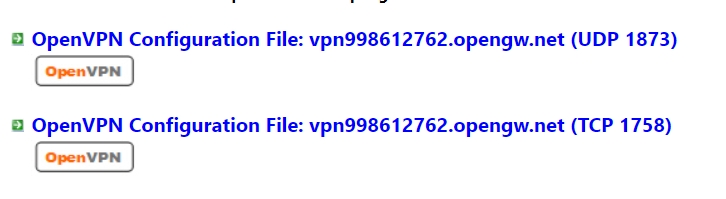
- Скачайте файлик, откройте его в блокноте, выделите все и скопируйте в буфер с помощью клавиш (Ctrl + C).
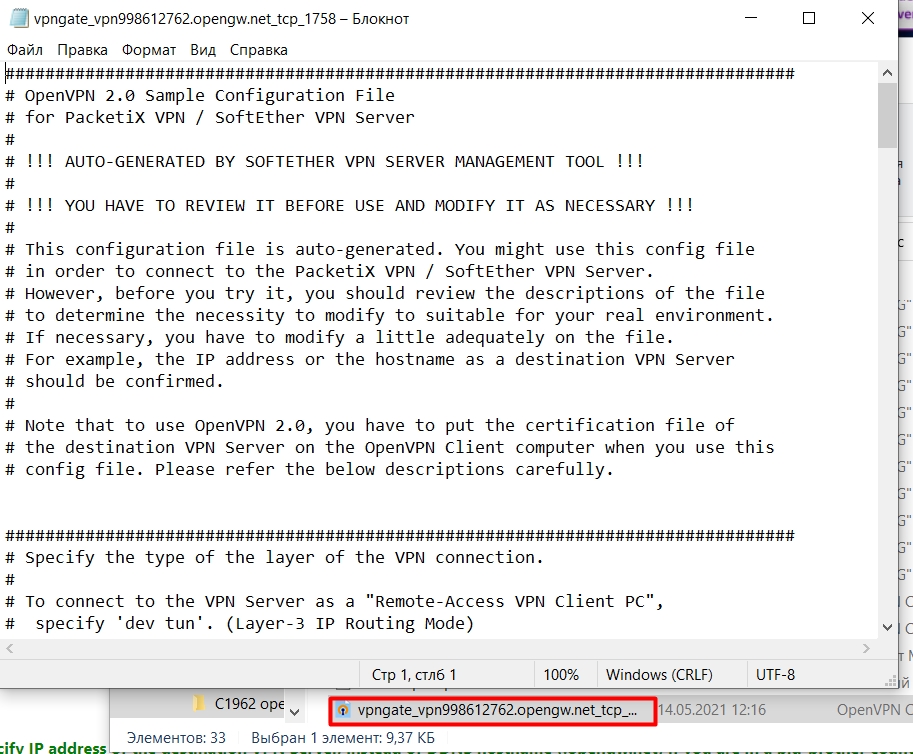
- В Web-интерфейсе роутера идем в «Другие подключения» – «VPN-подключения» добавляем новый коннект.
- Указываем любое имя подключения и ниже указываем тип. В конфигурацию нужно будет скопировать содержимое файла.
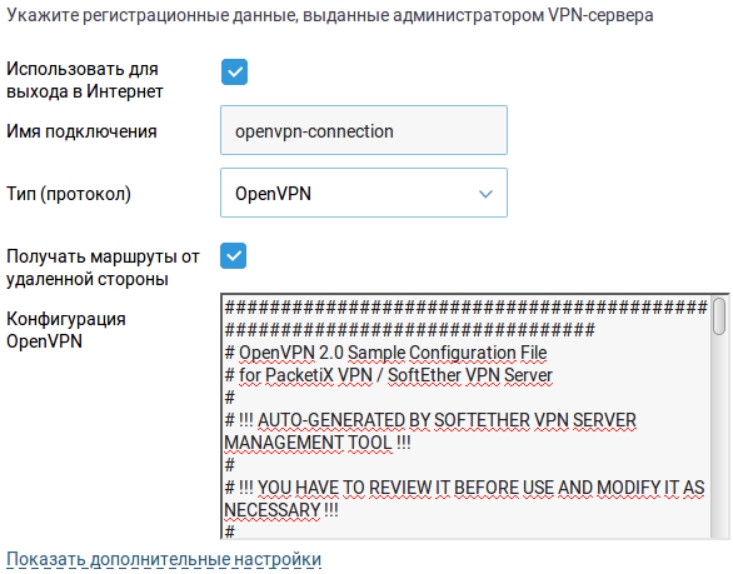
- Если помимо файла также выдается логин и пароль, то его нужно будет добавить в файл. Для этого находим строку «auth-user-pass».
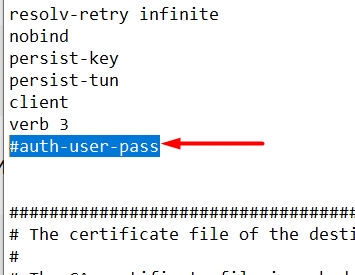
- И заменяем её на:
<auth-user-pass>
login
password
</auth-user-pass>
- Между тегами вставляем сначала логин, а потом пароль.
- Keenetic ожидает сертификаты и ключи внутри одного конфигурационного файла. Проверьте, что ca указывает на CA, cert — на сертификат клиента, key — на закрытый ключ .key. Профиль должен сохранять проверку удалённого сервера, а не отключать её.
ca ca.crt
cert xxxxxxxxxx.crt
key xxxxxxxxxx.key
- И закомментировать, для этого в начале ставим значок решетки (#), так чтобы получилось:
#ca ca.crt
#cert xxxxxxxxxx.crt
#key xxxxxxxxxx.key
- При переносе в блоки <ca>, <cert> и <key> копируйте весь PEM-файл вместе с его исходными BEGIN/END ровно один раз. Не добавляйте второй набор заголовков из схемы ниже. Тип закрытого ключа может отличаться от RSA; не переименовывайте его заголовок вручную.
<ca>
-----BEGIN CERTIFICATE-----
Копируем содержимое из ca.crt
-----END CERTIFICATE-----
</ca>
<cert>
-----BEGIN CERTIFICATE-----
Копируем содержимое из xxxx.crt
-----END CERTIFICATE-----
</cert>
<key>
-----BEGIN RSA PRIVATE KEY-----
Копируем содержимое из xxxx.key
-----END RSA PRIVATE KEY-----
</key>
- Включаем бегунок.
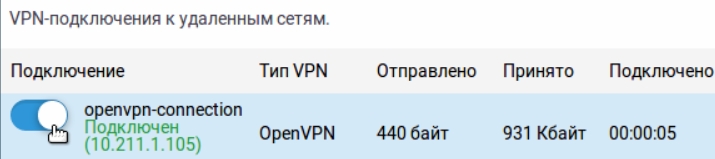
- Сохраняем настройки.
Проверьте журнал подключения, маршруты между разными подсетями и доступ только к нужным ресурсам. При публикации вопроса удалите ключи, пароли и сертификаты клиента из конфигурации. Сохраните резервную копию исходных настроек для отката.
Спасибо тебе бро, ты меня прям спас. Все работает.
Все же и правда L2TP или PPTP проще настраивается. А косяк нового VPN от кинетик в том, что нужно иметь второй кинетик с прошивкой не ниже 3,3.
Обожаю роутеры Keenetic, уже каким пользуюсь. Но они все никак не могут отойти от момента подгрузки модулей. Неужели нельзя сделать модуль в том разделе, где он работает. Просто кнопка включить – и он загружается, выключить и он удаляется, чтобы места не занималось.
Добрый вечер.
Все сделал по инструкции, ip получаю, как у вас на скрине.
Но когда ставлю галочку (использовать для для выхода в интернет)
Вместо ip слово (готов) интернет работает в обычном режиме, не включается vpn
У меня тоже самое, хотя использовал файлы от protonVPN c купленным доступом. И судя по траффику совсем не тот объем трафика идет через ВПН
Разобрался. Надо в настройках выставить что VPN – приоритетное подключение, а основной канал – резервный.
по ссылке лежит только static-client, а где static-server?
Ссылку поправил. Спасибо огромное, что написали.
Не подскажите как получить пароль пользователя admin от маршрутизатора 172.25.136.11 через программу openvpn
Нет)
мы уже идём к вам:)
keenetic extra
3.5.10
добавил openvpn client перезагрузил
при добавлении подключения впн в типах впн (type protocol) нет openvpn, есть только pptp, l2tp
удалил openvpn client и заново установил – появилось все
Делаю всё по инструкции (Хочу организовать сеть OpenVPN между двумя Keenetic), но после сохранения настроек клиентский роутер вообще перестает работать: интернета нет, даже страницу конфигуратора не открывает. Помогает только сброс настроек до заводских. Что делаю не так? Мб что-то поискать в логах?
Скажите пожалуйста, какой лимит количества “пользовательстких учёток” для созданного на Keenetic openVPN сервере? На Asus это 16, что очень мало и не подходит для создания дистанционного рабочего окружения (когда 20 разъёздных менеджеров работают на удалёнке)
Также непонятно, в вашей инструкции по созданию openVPN сервера на Zyxel Keenetic, где создаются связки логин/пароль для доступа к VPN сети, при пользовательских подключениях с планшетов или ПК (через ipen vpn connect)?
а если ничего не давали?
Добрый день!
login
password
А логин и пароль где взять?