Друзья, приветствую вас на WiFiGid. Относительно недавно получили требование для отчетности ИП получить электронную подпись в налоговой, и я стал счастливым обладателем сертификата. А как любитель сделать на всякий пожарный лишнюю резервную копию, захотел показать, как можно скопировать сертификат из реестра КриптоПРО (или с рутокена) на флешку или в любое другое место (да хоть на рабочий стол компьютера).
В статье автор использует Windows 11, КриптоПро 5.0.12330 и РуТокен Lite. На самом деле особой разницы при небольших отличиях быть не должно. Интерфейс может чуть отличаться, но логика остается такой же: либо экспортируем сам сертификат, либо копируем контейнер закрытого ключа. Надеюсь, вы уже установили КриптоПро, драйверы токена, и мы можем пропустить этот этап.
Важное уточнение для новичков. В быту все это часто называют «скопировать сертификат» или «скопировать ЭЦП», но технически это разные вещи. Сертификат открытого ключа можно спокойно экспортировать в файл .cer – им нельзя подписывать документы без закрытого ключа. А вот контейнер закрытого ключа – это уже самая важная часть электронной подписи, с помощью которой и выполняется подписание. Поэтому с контейнером работаем аккуратно, не отправляем его в мессенджеры, не храним без пароля и не выкладываем в облако.
Сразу простым языком: если вы просто выгрузили сертификат через «Сертификаты пользователя», это еще не полноценная резервная копия подписи. Такой файл пригодится для установки сертификата, проверки, отправки кому-то открытой части или привязки к рабочему месту, но подписывать документы он сам по себе не даст. Для подписи нужен закрытый ключ, который лежит в контейнере – в реестре, на флешке, на рутокене или другом носителе. Поэтому ниже я разделяю два сценария: экспорт обычного сертификата и копирование контейнера.
Способ 1 – Сертификаты пользователя
В этом и следующих разделах нам придется запускать КриптоПро или одну из его утилит. Проще всего это сделать, порывшись в меню приложений в «Пуске»:
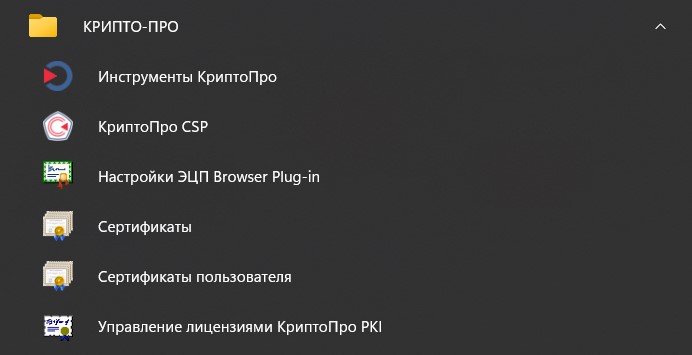
Но можно воспользоваться и поиском Windows. Лично я в этой статье буду использовать его, а вам как удобнее.
- Запускаем приложение «Сертификаты пользователя» (оно находится как раз в папке КриптоПро на скриншоте выше).
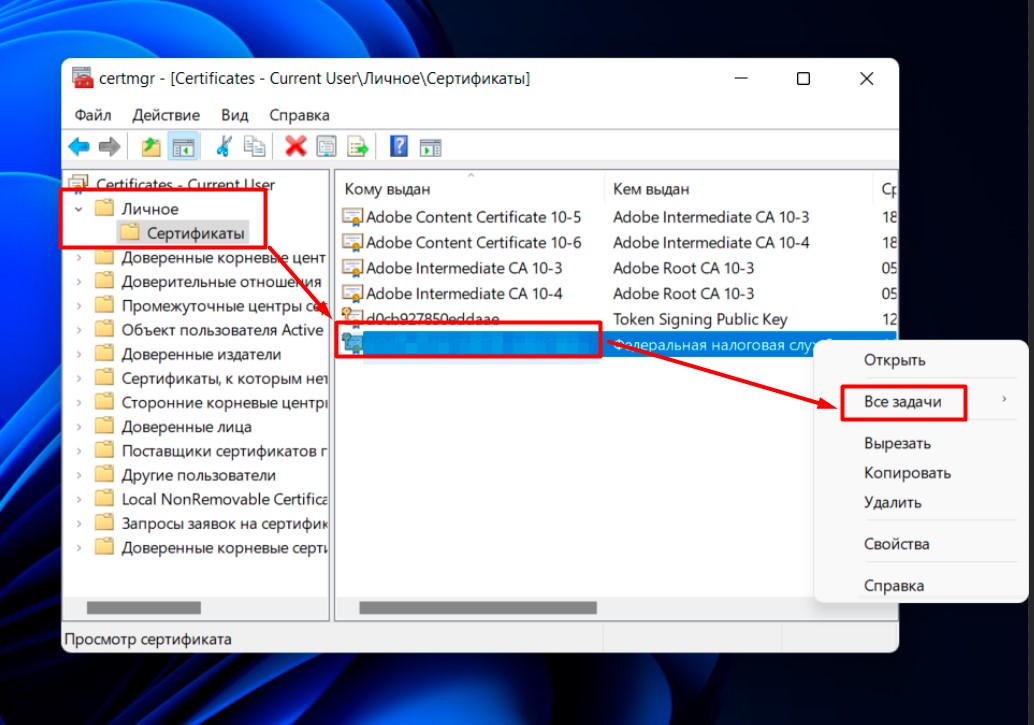
- Переходим в папку «Личное – Сертификаты». Справа выделяем нужные нам, щелкаем правой кнопкой мыши по ним. В выпадающем меню выбираем «Все задачи – Экспорт».
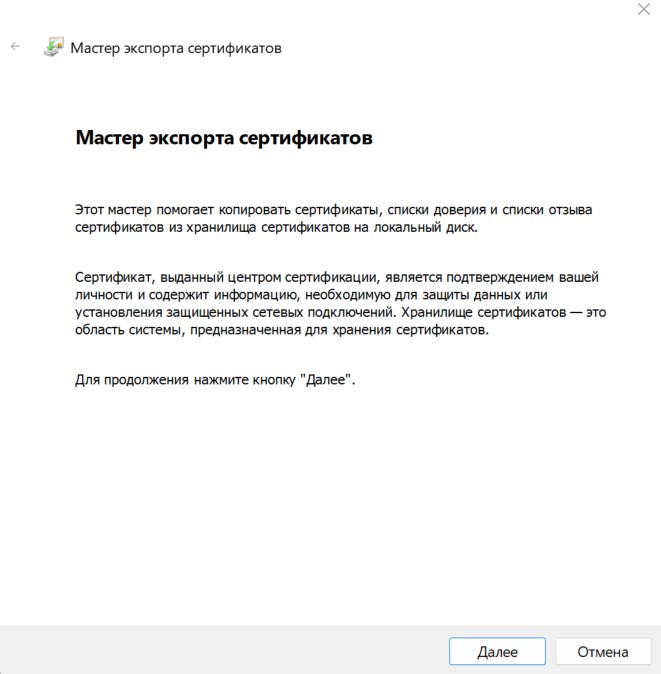
- Должен открыться «Мастер экспорта сертификатов». Жмем «Далее».
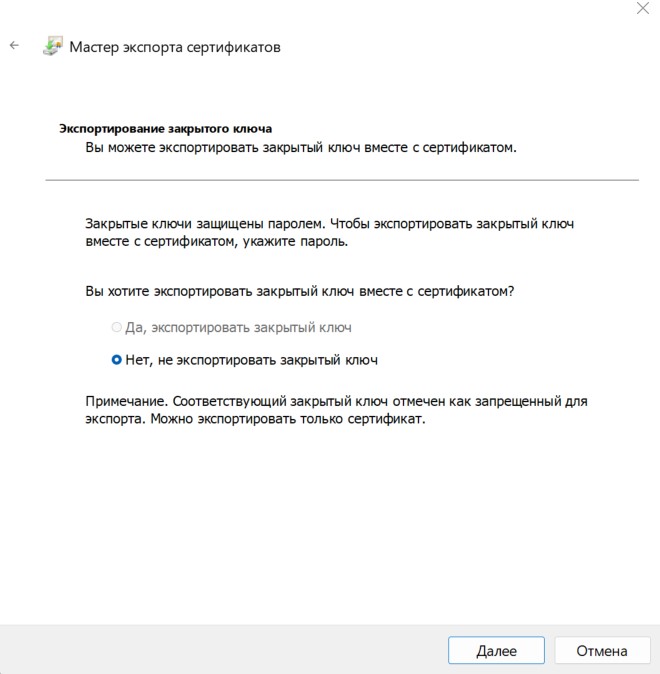
- Выбираем вариант экспорта (обратите внимание, что у меня экспорт закрытого ключа запрещен).
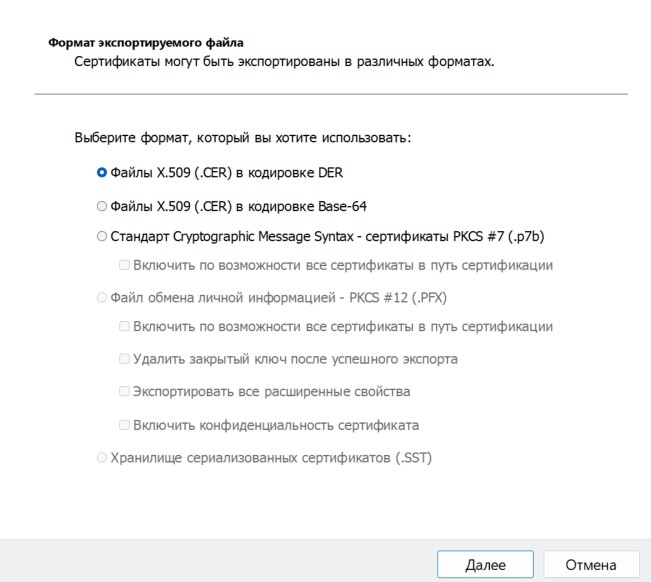
- Выбираем нужный формат. X.509 меня полностью устраивает.
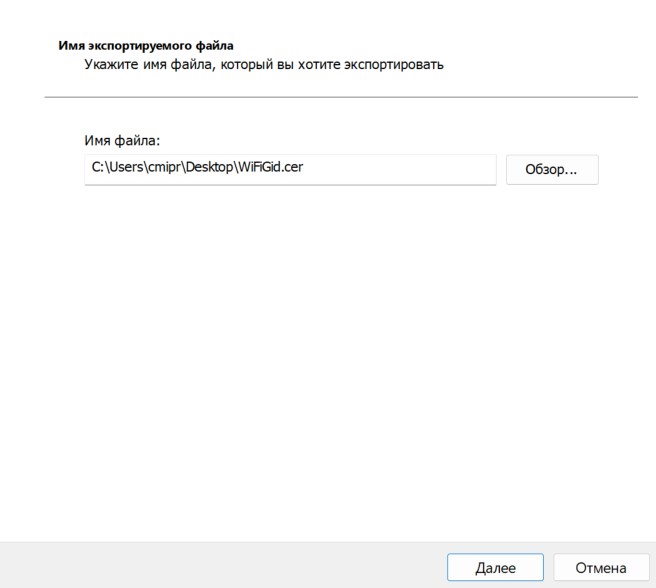
- Задаем место, куда нужно сохранить файл сертификата (и сразу его название).
- Подтверждаем, и сертификат успешно сохраняется в нужном месте.
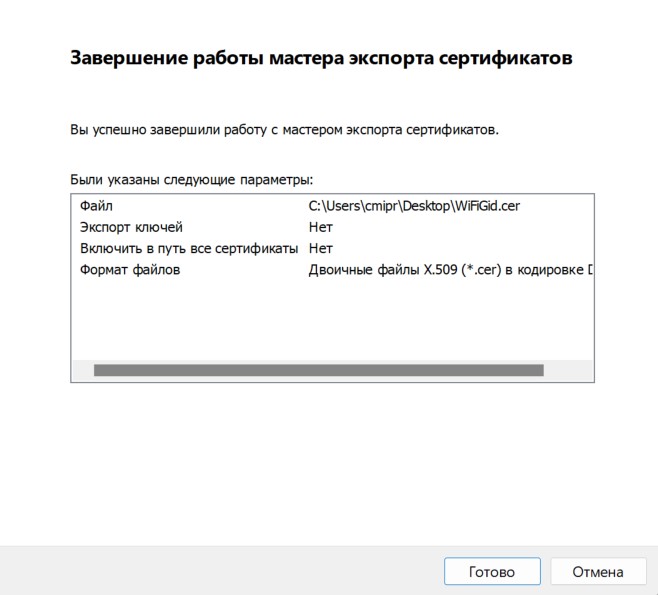
Этот способ сохраняет именно открытый сертификат, а не полноценную рабочую копию электронной подписи. Если вы выбрали «Нет, не экспортировать закрытый ключ», на выходе обычно получится файл .cer или похожий файл сертификата. Его можно перенести на другой компьютер, отправить специалисту, использовать для установки открытой части или проверки цепочки. Но подписывать документы без закрытого ключа он не сможет.
Когда подходит этот способ? Например, вам нужно отдать бухгалтерской программе сам сертификат, показать открытый сертификат техподдержке или перенести его в хранилище Windows. Это безопаснее, чем таскать закрытый ключ. Но если цель – полностью перенести электронную подпись на другое рабочее место, одного .cer-файла будет мало. Тогда смотрим второй способ с копированием контейнера.
Если вы сохраняете файл на флешку, сначала убедитесь, что флешка нормально видна в Windows. Если носитель не определяется, не спешите повторять экспорт десять раз – сначала решите проблему с USB. У нас есть отдельная инструкция на случай, когда появляется ошибка USB-устройство не опознано. А если флешка открывается, но файлы на ней не видны, посмотрите материал не отображаются файлы на флешке.
Способ 2 – КриптоПро CSP
Способ подходит, если нужно перенести контейнер закрытого ключа КриптоПРО на другой носитель или другой компьютер. Это уже не просто открытый сертификат, а рабочая часть, без которой электронная подпись обычно не сможет подписывать документы.
- Теперь запускаем уже непосредственно КриптоПро CSP.
- Переходим на вкладку «Сервис» и в разделе «Контейнер закрытого ключа» нажимаем на кнопку «Скопировать».
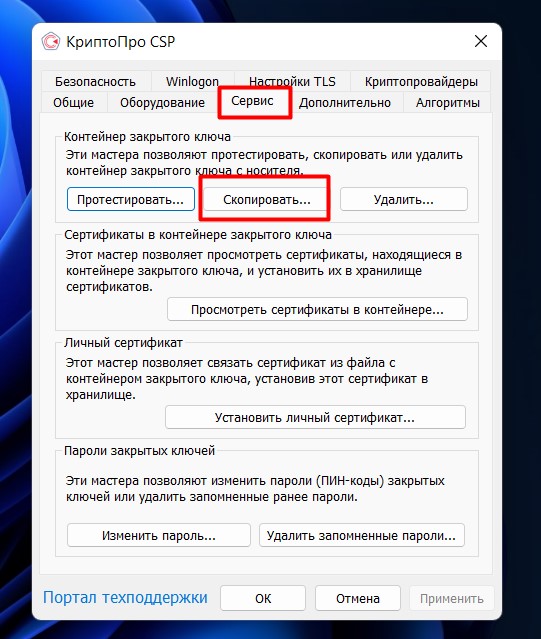
Обратите внимание, что на этой же вкладке можно просмотреть существующие сертификаты, записанные на токене, а также подключить скопированный контейнер. Если вы не уверены, что выбираете, лучше сначала нажать «Просмотреть сертификаты в контейнере» и убедиться, что это именно нужная подпись.
- Кнопкой «Обзор» выбираем наш рутокен, реестр или другой носитель, где находится контейнер. Кнопкой «По сертификату» можно выбрать контейнер через привязанный к нему сертификат.
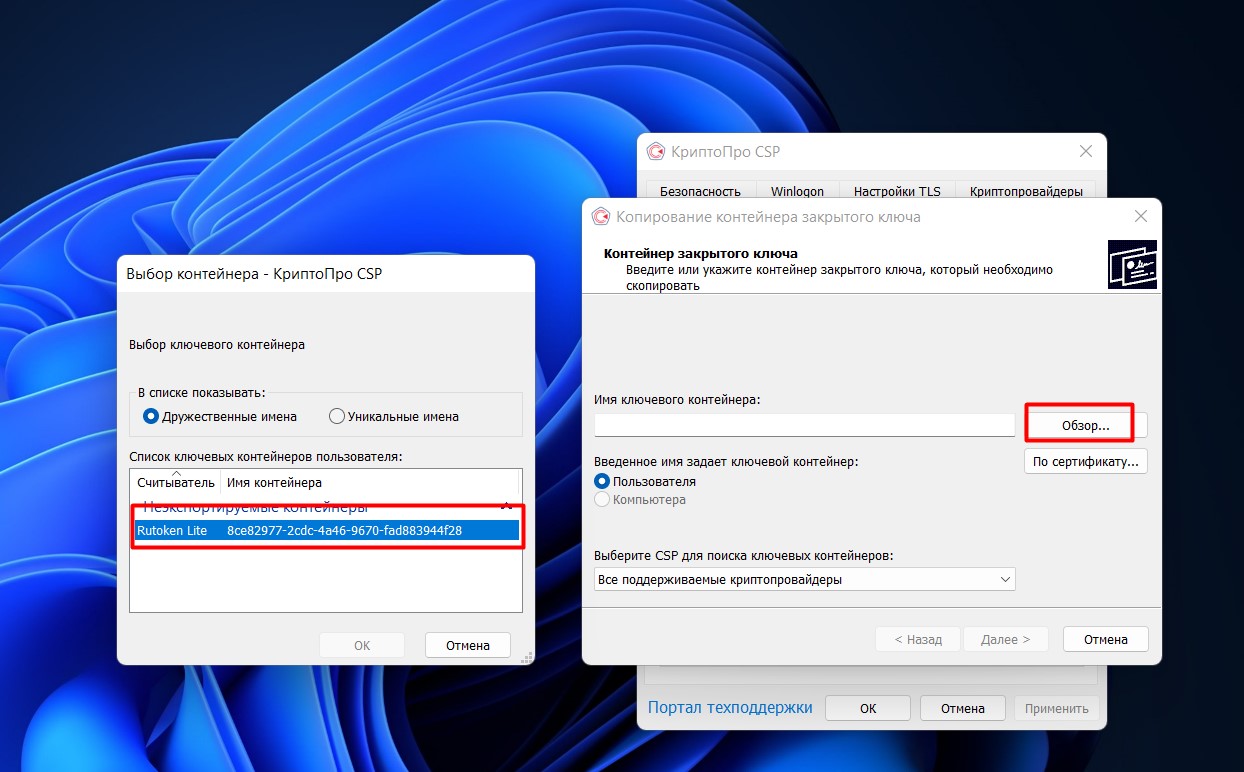
- Указываем место копирования и получаем готовый результат (мастер попросит место создания ключа, новое название и пароль).
Перед копированием проверьте, куда именно вы переносите контейнер. Если это обычная флешка, она должна быть исправной и не отваливаться при малейшем движении. Если это другой рутокен или защищенный носитель, заранее установите драйверы и проверьте, что он виден в системе. Если вы вообще впервые переносите файлы на USB-носитель, можно посмотреть простую инструкцию как скинуть файлы на флешку с компьютера. Здесь смысл тот же, только файл у нас не обычная фотография, а важный контейнер электронной подписи.
Но тут может получиться загвоздка. Если при создании ключа создатель не выставил галочку «Экспортируемый», то закрытый ключ нельзя будет скопировать в другое место штатными средствами, и ничего нормального с этим не поделаешь.
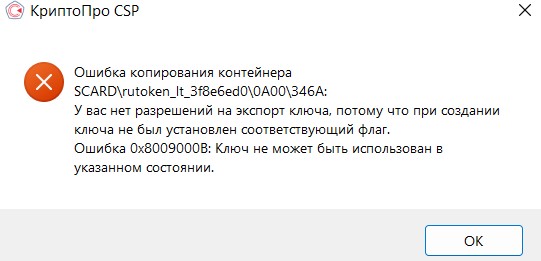
Не пытайтесь обходить запрет экспорта закрытого ключа. Если ключ создан как неэкспортируемый или неизвлекаемый, это сделано не просто так. Для квалифицированной электронной подписи это часто связано с требованиями безопасности: закрытый ключ должен оставаться на защищенном носителе и не гулять по компьютерам и флешкам. В такой ситуации правильный путь – использовать исходный токен, выпустить новую подпись или обратиться в удостоверяющий центр/налоговую/техподдержку, а не искать сомнительные утилиты для «выдирания» ключей.
Еще момент: рутокен рутокену рознь. Например, простой носитель может выступать как защищенная флешка для хранения контейнера, а токены с аппаратной криптографией могут хранить ключ так, что он не покидает устройство. Внешне для пользователя это все может выглядеть похоже: вставили USB-носитель, ввели PIN-код, подписали документ. Но с точки зрения копирования это разные вещи. Поэтому если КриптоПро пишет, что экспорт невозможен, это не обязательно ошибка – возможно, так и должно быть.
Способ 3 – Извлечь сертификат из контейнера
Этот способ пригодится, если сертификата нет в папке «Личное – Сертификаты», но сам контейнер закрытого ключа в КриптоПро виден. Например, контейнер лежит на токене или в реестре, а вам нужно получить обычный открытый файл сертификата .cer. Это не копирование закрытого ключа, а именно извлечение открытой части из контейнера.
Делается так:
- Откройте «КриптоПро CSP».
- Перейдите на вкладку «Сервис».
- Нажмите «Просмотреть сертификаты в контейнере».
- Выберите контейнер через «Обзор» или другой доступный вариант.
- Если сертификат найден, откройте его свойства.
- Перейдите на вкладку «Состав» и нажмите «Копировать в файл».
- В мастере экспорта выберите вариант без закрытого ключа и сохраните файл в формате X.509 (.CER).
Такой файл удобно хранить отдельно от контейнера, потому что он не дает возможности подписывать документы. Его можно использовать для проверки, установки сертификата на другой компьютер или передачи специалисту, которому не нужен ваш закрытый ключ. Если при просмотре контейнера написано, что сертификат не найден, это тоже бывает. Значит, сертификат мог быть передан отдельным файлом, не был установлен в контейнер или контейнер выбран не тот.
Не путайте сертификат и файл подписи. Файл сертификата обычно имеет расширение .cer, .crt или похожее. А файл .sig – это уже отдельная электронная подпись к какому-то документу. Если вы получили .sig на телефон и не понимаете, что с ним делать, у нас есть отдельный материал: как открыть файл SIG на Android.
Как перенести сертификат и контейнер на другой компьютер
Если задача именно перенести электронную подпись на другой компьютер, одного файла сертификата обычно мало. Вам нужно:
- установить КриптоПро CSP на новом компьютере;
- установить драйверы токена, если подпись хранится на рутокене или другом USB-носителе;
- подключить токен или перенести контейнер закрытого ключа;
- установить сертификат в хранилище «Личное»;
- проверить подпись в той программе, где вы будете работать: отчетность, банк, ЭДО, Госуслуги, личный кабинет налоговой и т.д.
В некоторых программах сертификат подхватывается сам, если контейнер и КриптоПро установлены правильно. В других приходится вручную выбирать сертификат в настройках. Если программа видит сертификат, но при подписании просит носитель или пишет, что закрытый ключ не найден, значит открытая часть установлена, а контейнер закрытого ключа не найден или не связан с сертификатом. Это как иметь замок без ключа: на вид все есть, но открыть нельзя.
Если вы храните контейнер на обычной флешке, не делайте ее единственной копией. Флешки ломаются, теряются, могут перестать определяться, а иногда пользователь случайно форматирует не тот носитель. Если флешка начала чудить, лучше заранее перенести данные на исправный носитель. По этой теме может пригодиться инструкция восстановление флешки, если она не работает или не читается.
Где лучше хранить копию
Если контейнер экспортируемый и вы все-таки сделали резервную копию, храните ее аккуратно. Не надо оставлять контейнер на рабочем столе, в папке «Загрузки», в общем доступе по сети или в облаке без дополнительной защиты. Минимум – отдельная флешка, надежный пароль на контейнер и хранение в месте, куда нет доступа у посторонних. Еще лучше – использовать защищенный носитель, если это подходит под вашу задачу и требования организации.
Про пароль к контейнеру. Не ставьте пароль вроде «123456», «qwerty», даты рождения или ИНН. Если кто-то получит контейнер и угадает пароль, он сможет подписывать документы от вашего имени в тех системах, где эта подпись действует. Пароль должен быть длинным, неочевидным и не совпадать с паролем от почты, банка или личного кабинета.
Если вы храните копию на флешке, лучше не форматировать ее без необходимости. Особенно это касается носителей, где уже лежат контейнеры, сертификаты, ключевые файлы или рабочие документы. Если вам нужно подготовить отдельную флешку под хранение, сначала разберитесь с файловой системой и форматом. Например, для обычных файлов можно почитать как отформатировать флешку в NTFS, но токены и специализированные носители форматировать как обычную флешку нельзя.
Если ничего не копируется
Если кнопка копирования недоступна, контейнер не виден или при копировании появляется ошибка, начните с простого:
- переподключите рутокен или флешку в другой USB-порт;
- проверьте, установлен ли драйвер токена;
- запустите КриптоПро от имени администратора, если обычный запуск не помогает;
- проверьте PIN-код токена;
- убедитесь, что выбираете правильный контейнер;
- проверьте, не запрещен ли экспорт закрытого ключа;
- попробуйте сначала «Просмотреть сертификаты в контейнере».
Если сертификат находится в реестре Windows, не надо сразу лезть в редактор реестра и вручную копировать непонятные ветки. Для этого есть нормальные инструменты: «Сертификаты пользователя» и «КриптоПро CSP». Ручная работа с реестром может закончиться тем, что вы сломаете связь сертификата и контейнера или удалите лишнее. Если все же нужно понять, что такое реестр и как его открыть, у нас есть отдельная статья как открыть реестр в Windows.
Мой порядок проверки. Сначала смотрю, видит ли Windows токен. Потом проверяю, видит ли его КриптоПро. Потом через «Просмотреть сертификаты в контейнере» убеждаюсь, что выбран нужный контейнер. И только после этого пробую копировать. Если на этапе копирования получаю запрет экспорта, дальше не мучаюсь – это ограничение самого ключа, а не ошибка мышки или Windows.
FAQ – частые вопросы
Можно ли скопировать сертификат ЭЦП на флешку?
Да, открытый сертификат можно экспортировать в файл и сохранить на флешку. Но важно понимать, что такой файл сам по себе не является полной рабочей копией подписи. Для подписания нужен закрытый ключ, который хранится в контейнере. Поэтому обычный .cer-файл – это только открытая часть, а не вся ЭП.
Можно ли скопировать закрытый ключ с рутокена?
Только если контейнер создан как экспортируемый и носитель/настройки это позволяют. Если ключ неэкспортируемый или неизвлекаемый, штатно скопировать его нельзя. Это не баг, а защитное ограничение. В таком случае используют исходный токен или выпускают новую подпись.
Почему в мастере экспорта нельзя выбрать «Да, экспортировать закрытый ключ»?
Обычно это значит, что закрытый ключ помечен как неэкспортируемый или недоступен для экспорта через это хранилище. Еще вариант – вы открыли только открытый сертификат, а контейнер закрытого ключа не найден. Проверьте контейнер через КриптоПро CSP на вкладке «Сервис». Если экспорт запрещен, обойти это штатными средствами нельзя.
Чем отличается сертификат от контейнера?
Сертификат – это открытая часть, по которой другие системы понимают, кому принадлежит подпись и как ее проверять. Контейнер закрытого ключа – это секретная часть, которая реально используется при подписании. Грубо говоря, сертификат можно показывать, а контейнер нужно беречь. Без контейнера сертификат не сможет подписывать документы.
Можно ли хранить контейнер на рабочем столе?
Я так делать не советую. Рабочий стол часто попадает в резервные копии, облачную синхронизацию, скриншоты, общий доступ и просто находится на виду. Лучше хранить контейнер на отдельном защищенном носителе или хотя бы на флешке с нормальным паролем. И обязательно держите носитель в месте, куда не имеют доступа посторонние.
Что делать, если КриптоПро не видит рутокен?
Проверьте USB-порт, драйверы токена, PIN-код и видимость устройства в системе. Иногда помогает подключение напрямую к заднему USB-порту компьютера без удлинителя и USB-хаба. Если Windows вообще не определяет устройство, сначала решайте проблему с USB. Если Windows видит токен, но КриптоПро нет, проверьте драйверы, версию КриптоПро и совместимость носителя.
Можно ли отправить контейнер бухгалтеру по почте или в мессенджере?
Очень не советую. Контейнер закрытого ключа – это чувствительная часть электронной подписи. Если он попадет к посторонним вместе с паролем или PIN-кодом, от вашего имени могут подписывать документы. Для удаленной работы лучше использовать безопасные регламенты, отдельный токен, выпуск нужной подписи или официальные способы доступа, а не пересылку ключей в чатах.
Что делать, если подпись нужна на новом компьютере, а ключ не копируется?
Установите КриптоПро и драйверы токена на новый компьютер, а затем используйте исходный носитель с подписью. Если ключ неэкспортируемый, перенести его как файл нельзя. Если старый носитель потерян или сломан, обычно остается выпуск новой электронной подписи через ваш удостоверяющий центр, налоговую или организацию, которая выдавала подпись.


Мы пытались, но что-то пошло не так. Ну а если серьезно, то вы сами подумайте – зачем бы нужен был сертификат безопасности, если его можно было бы скопировать в любое место. Спасибо за урок
Некоторые же вроде сертификаты копируются – не?